发生了什么
11 月 3 日,据《大厂日爆》报道,字节跳动出台新规,收紧 Claude、Codex 等外部 AI 工具在公司内部的使用权限。TokenPost 当天的报道也提到了同样的内容(来源)。字节跳动目前没有就此发布公开声明,以下内容均来自媒体报道。
新规的主要内容有三点:
- 限制范围: 自 11 月起,在全公司范围内限制外部 AI 访问 L4 级别的代码仓库和飞书文档。据 TokenPost 报道,部分 Seed 场景不在此列。
- 个人账号同样受限: 员工自行购买的 Claude、Codex 等个人 AI 账号,也不能用来访问这些内容。
- 不是全面禁用: 新规并未禁止员工使用外部 AI,重点是限制它们访问内部敏感数据。
新规在内部引发了讨论。据报道,字节跳动技术副总裁洪定坤在内网回应:"L3 及以上内容一旦有泄露,后果是非常严重的。"对于外界猜测的"是为了推广自家 AI 产品",他表示:"推广产品不需要用这种禁掉其他选择强迫使用的方式,因为这样效果很差。"
这也不是字节跳动第一次对外部 AI 工具设限。2025 年 5 月,据第一财经报道,字节跳动曾以防范数据泄露风险为由,分批限制员工使用 Cursor、Windsurf 等第三方 AI 编程工具,并推荐员工改用自家的 Trae(来源)。从限制某类工具,到按数据等级划定边界,管理思路明显更细了。
新规管的不是 AI,而是数据的边界
这条新规最值得注意的,不是"限制"两个字,而是它限制的方式。
第一,它按数据分级,而不是按工具一刀切。 新规的对象是 L4 级别的代码仓库和飞书文档,其他级别的内容并未被一并禁止。这意味着,字节跳动内部先有一套数据分级体系,知道哪些内容是公开的、哪些是内部的、哪些一旦外泄会造成严重后果。管控,是建立在分级之上的。
第二,它把个人账号也纳入了管理。 很多企业的 AI 规定只管公司采购的工具,却管不到员工自己花钱买的账号。而数据一旦进入个人账号,就离开了企业的控制范围:企业既不知道它被存在哪里,也无法在员工离职时收回。字节跳动 2025 年限制 Cursor 等工具时,据 TokenPost 报道,起因正是业务数据被存入了个人账号。
第三,它没有把员工推向对立面。 洪定坤的回应里有一句话很关键:用禁掉其他选择的方式强迫员工使用某个工具,"效果很差"。这其实是在承认一个事实:员工用外部 AI,是因为它们确实好用。一刀切的禁令只会让使用转入地下,企业反而更看不清风险在哪里。
换句话说,新规回答的不是"要不要用 AI",而是"AI 可以碰哪些数据"。
为什么连大厂也要收紧
外部 AI 工具的风险,不在于工具本身不可靠,而在于数据的去向不再由企业掌控。员工把一段代码、一份合同或一张客户表贴进对话框的那一刻,这些内容就离开了公司的系统。它们会被存放在哪里、保留多久、是否受第三方条款约束,往往谁也说不清。
字节跳动并不是第一家为此设限的大公司:
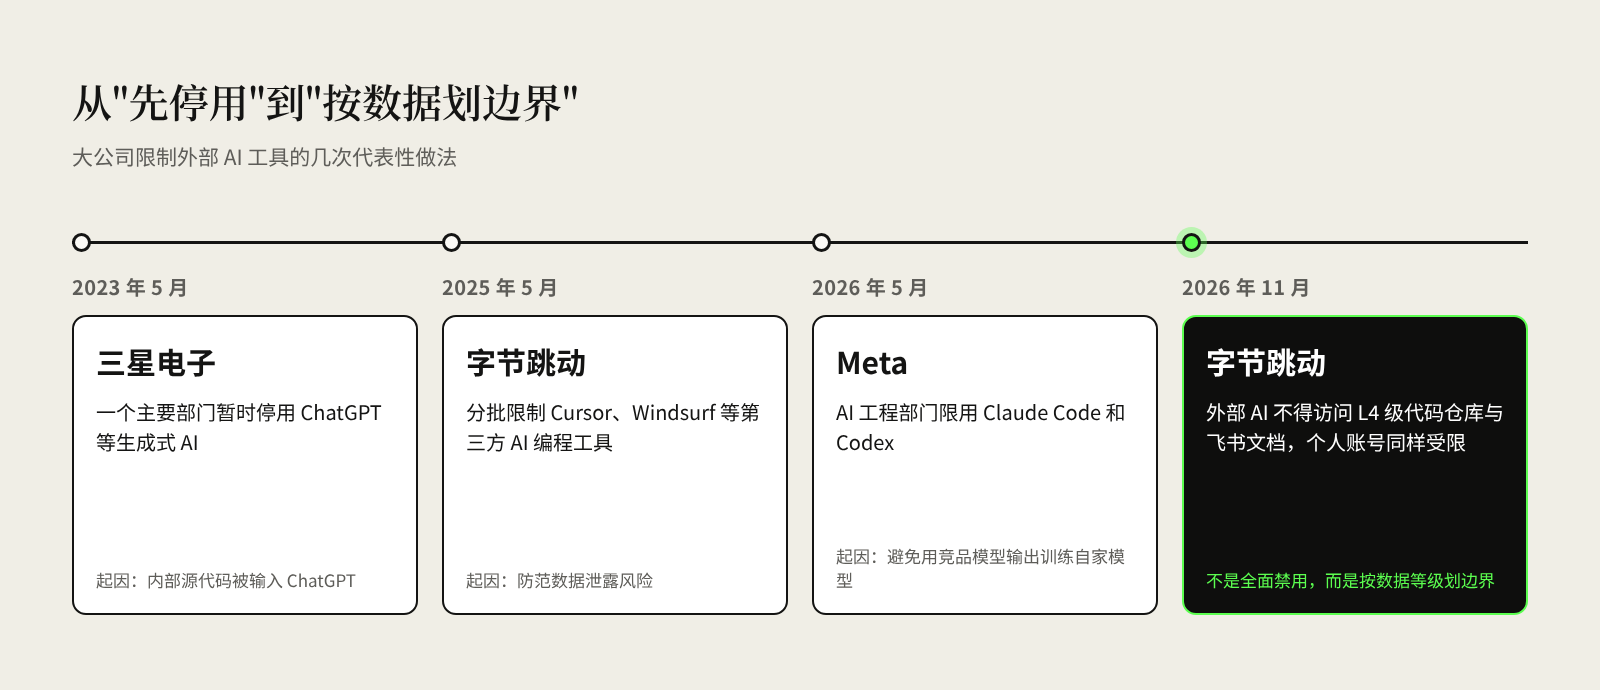
| 时间 | 公司 | 做法 | 主要原因 |
|---|---|---|---|
| 2023 年 5 月 | 三星电子 | 在一个主要部门暂时禁止员工使用 ChatGPT 等生成式 AI | 据报道,工程师在调试时把内部源代码输入了 ChatGPT(来源) |
| 2025 年 5 月 | 字节跳动 | 分批限制 Cursor、Windsurf 等第三方 AI 编程工具 | 防范数据泄露风险(来源) |
| 2026 年 5 月 | Meta | 限制 AI 工程部门使用 Claude Code 和 Codex | 避免无意中用竞争对手模型的输出训练自家模型(来源) |
| 2026 年 11 月 | 字节跳动 | 限制外部 AI 访问 L4 级代码仓库和飞书文档,含个人账号 | 防止敏感数据泄露(来源) |
各家的出发点不完全相同,但趋势很清楚:从三星当年的"先全部停掉",到今天字节跳动的"按数据等级划边界",大公司正在从粗放的禁令,转向精细的治理。
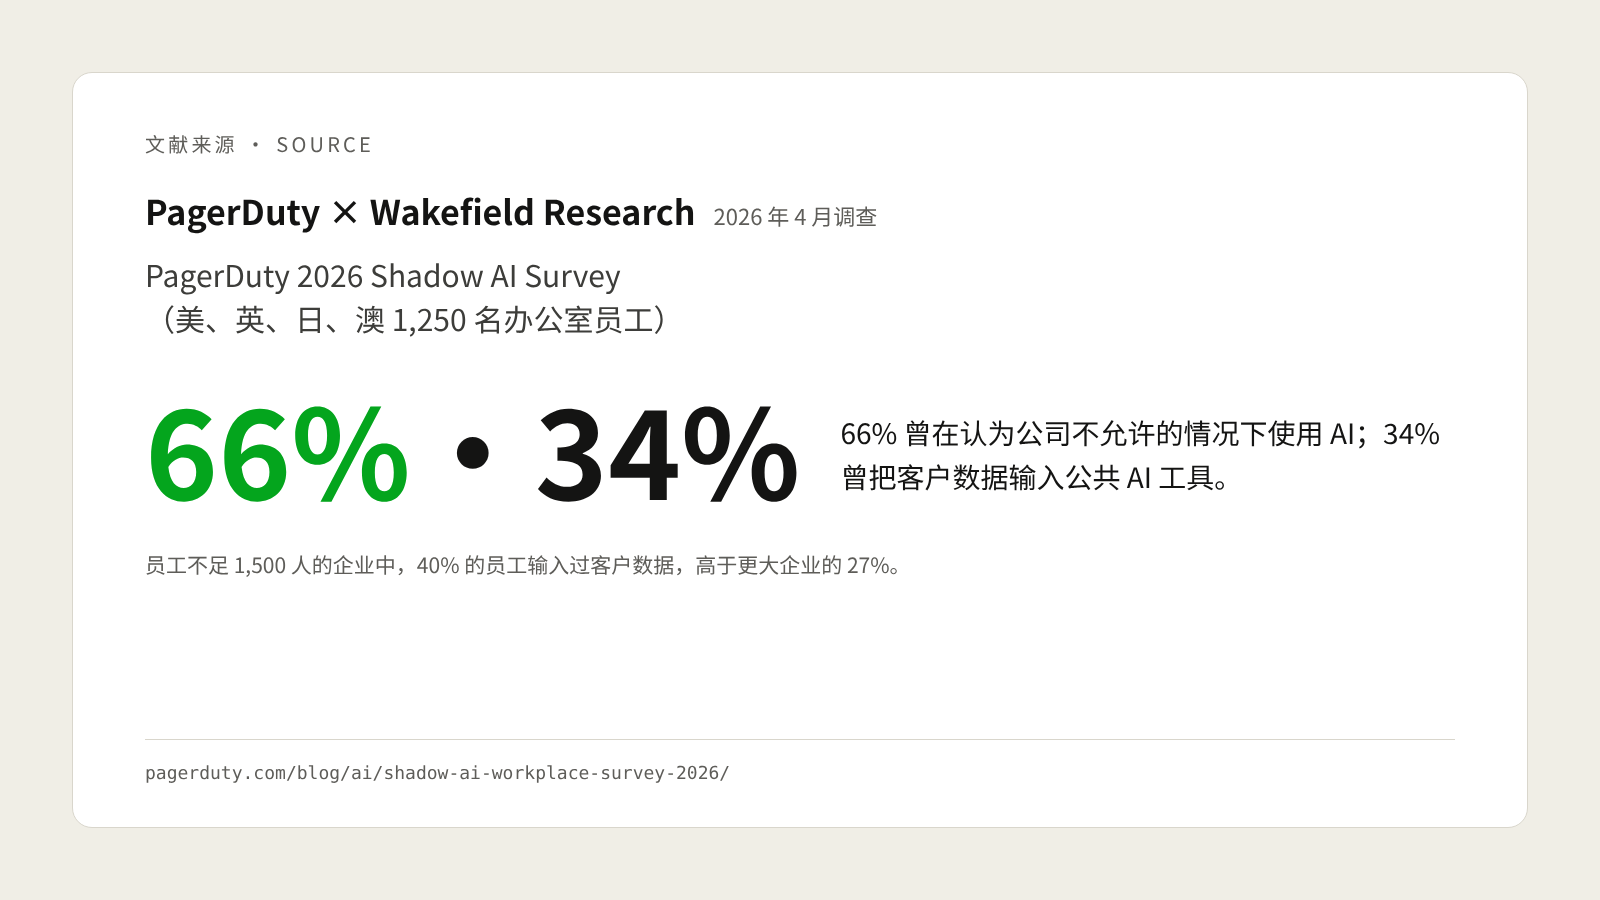
这个问题也不只属于大公司。PagerDuty 委托 Wakefield Research 于 2026 年 4 月做的调查显示,34% 的办公室员工曾把客户数据输入公共 AI 工具;在员工不足 1,500 人的企业里,这个比例是 40%,高于更大的企业(来源)。大公司至少有安全团队和分级制度,中小企业往往什么都没有。
中小企业可以借鉴什么
中小企业不必照搬大厂的制度,但字节跳动这条新规背后的思路很容易借鉴。核心是三件事。
第一,给数据分个级。 不需要复杂的体系,一张表就能说清楚。下面是一个可供参考的分法:
| 等级 | 典型内容 | 能否交给外部 AI 工具 |
|---|---|---|
| 公开 | 官网文案、已发布的产品介绍、公开政策 | 可以 |
| 内部 | 一般工作邮件、会议纪要、内部流程说明 | 只用公司认可的工具,且去掉人名和金额 |
| 敏感 | 客户名单与个人信息、报价与成本、合同、员工信息 | 不进入外部公共工具,只在公司自己的环境里处理 |
| 核心 | 财务数据、供应商条款、源代码、经营策略 | 一律不进入外部工具,并限制可访问的人 |
对在西班牙和欧盟经营的企业来说,客户和员工的个人信息还受《通用数据保护条例》(GDPR)约束。把它们输入未经评估的外部工具,不只是管理问题,也可能是合规问题。
第二,定一份工具白名单,并把个人账号说清楚。 列出公司认可的 AI 工具,优先选择企业版本:它们通常允许企业集中管理账号,并在合同中约定数据的处理方式,具体条款需要逐一核对。同时明确告诉员工:个人账号可以用来学习和处理公开资料,但敏感和核心数据不能进入个人账号。
第三,给员工一个好用的替代选择。 这是最容易被忽略的一点,也是洪定坤那句话的含义:只禁不给,效果很差。如果员工确实需要用 AI 处理客户问题、整理订单、核对账目,企业就应该提供一个在自己控制范围内的工具:连接企业自己的数据和知识库,按岗位分配权限,使用记录可以追溯。员工有了更好的选择,自然不会再偷偷把资料贴进外部工具。
这也是 SHEPHARD 在为企业设计智能化方案时先做的一步:先划清数据边界和权限,再让 AI 接入业务,确保安全可控。
结语:先划边界,再放手用
字节跳动的新规,表面上是一次"收紧",实际上是一次"划线":AI 可以用,但哪些数据能交给它、交给哪个工具,要有清楚的边界。
AI 工具只会越来越好用,员工也只会越用越多。企业要做的不是挡住这股力量,而是先把数据的边界划清楚,再放心地让 AI 进入业务。大公司已经在补这一课,中小企业不必等到出了问题再补。
如果你想梳理企业的数据分级和 AI 使用规则,欢迎预约一次免费咨询。
参考资料
- ByteDance Plans to Restrict Claude and Codex Access to Internal Files,TokenPost,2026 年 11 月 3 日
- 字节跳动内部将限制使用 Cursor 等第三方 AI 开发软件,36 氪(引自第一财经),2025 年 5 月
- 防止蒸馏第三方模型,Meta 限制 AI 工程师使用 Claude 与 Codex,IT 之家(引自 The Information),2026 年 6 月
- Samsung bans staff from using generative AI after privacy gaffe,The Register,2023 年 5 月
- PagerDuty 2026 Shadow AI Survey,PagerDuty,2026 年


