Qué ha ocurrido
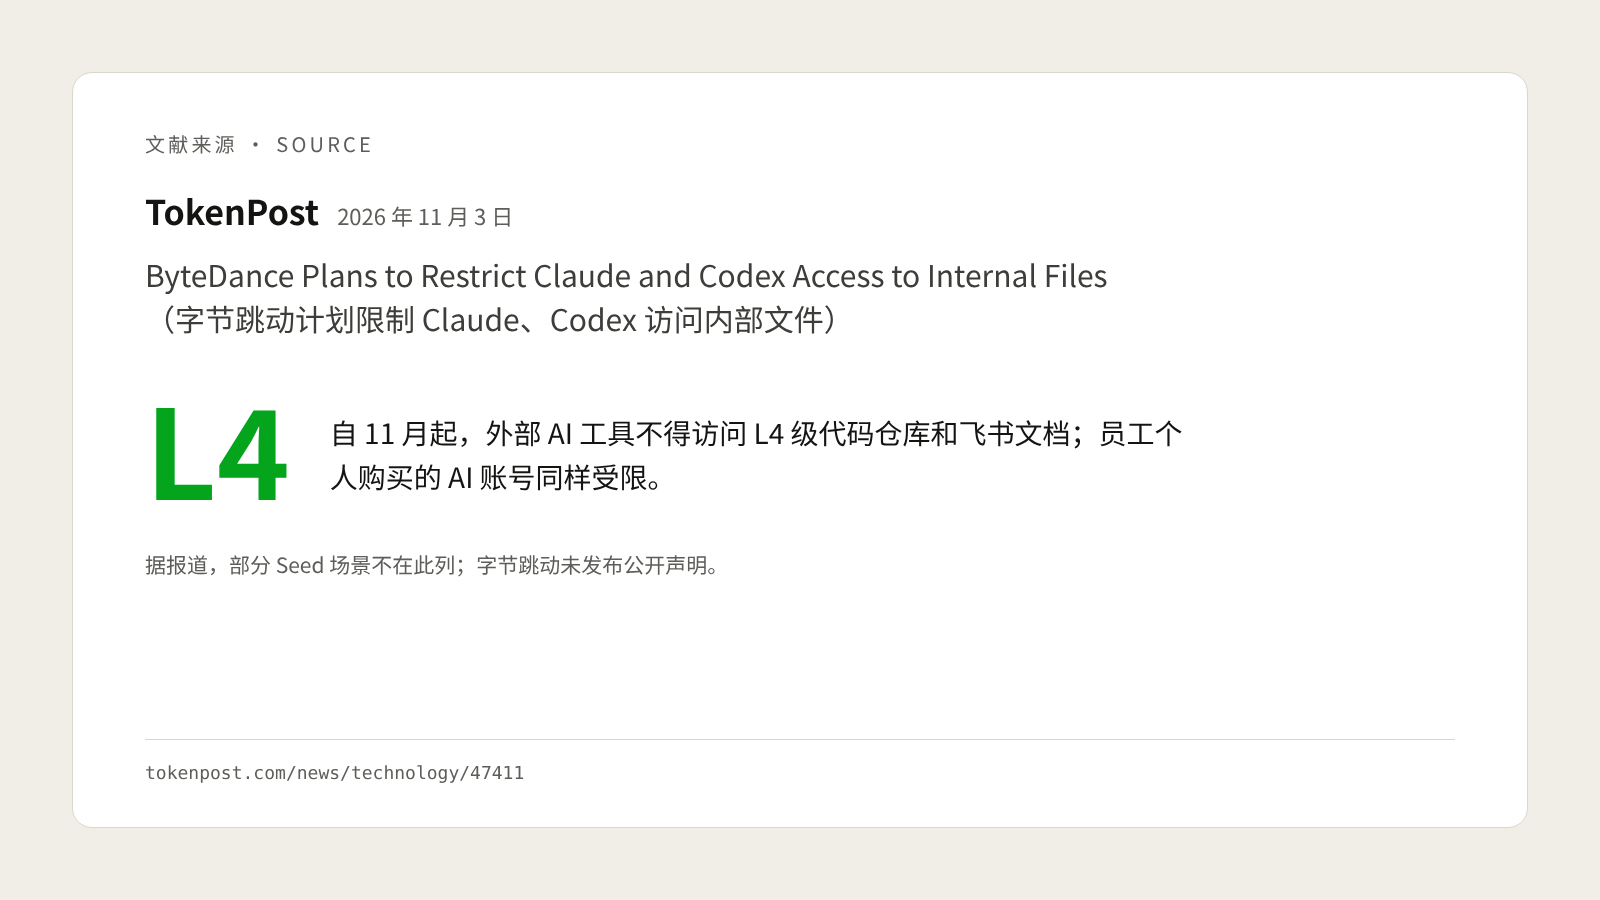
El 3 de noviembre, según informó «Dachang Ribao», ByteDance ha aprobado una nueva norma que restringe los permisos de uso de herramientas de IA externas como Claude y Codex dentro de la empresa. TokenPost publicó ese mismo día una noticia con el mismo contenido (fuente). ByteDance no ha hecho por ahora ninguna declaración pública al respecto; todo lo que sigue procede de informaciones de prensa.
La nueva norma tiene tres puntos principales:
- Ámbito de la restricción: desde noviembre, en toda la empresa se limita el acceso de la IA externa a los repositorios de código de nivel L4 y a los documentos de Lark. Según TokenPost, algunos escenarios de Seed quedan fuera.
- Las cuentas personales también quedan restringidas: las cuentas personales de IA como Claude o Codex que los empleados han comprado por su cuenta tampoco pueden utilizarse para acceder a ese contenido.
- No es una prohibición total: la norma no impide a los empleados usar IA externa; lo que se restringe es su acceso a datos internos sensibles.
La norma ha generado debate interno. Según se ha informado, Dingkun Hong, vicepresidente de tecnología de ByteDance, respondió en la intranet: «Si el contenido de nivel L3 o superior se filtra, las consecuencias son muy graves». Ante las especulaciones externas de que «se hace para promocionar sus propios productos de IA», afirmó: «Para promocionar un producto no hace falta forzar su uso prohibiendo las demás opciones, porque así el resultado es muy malo».
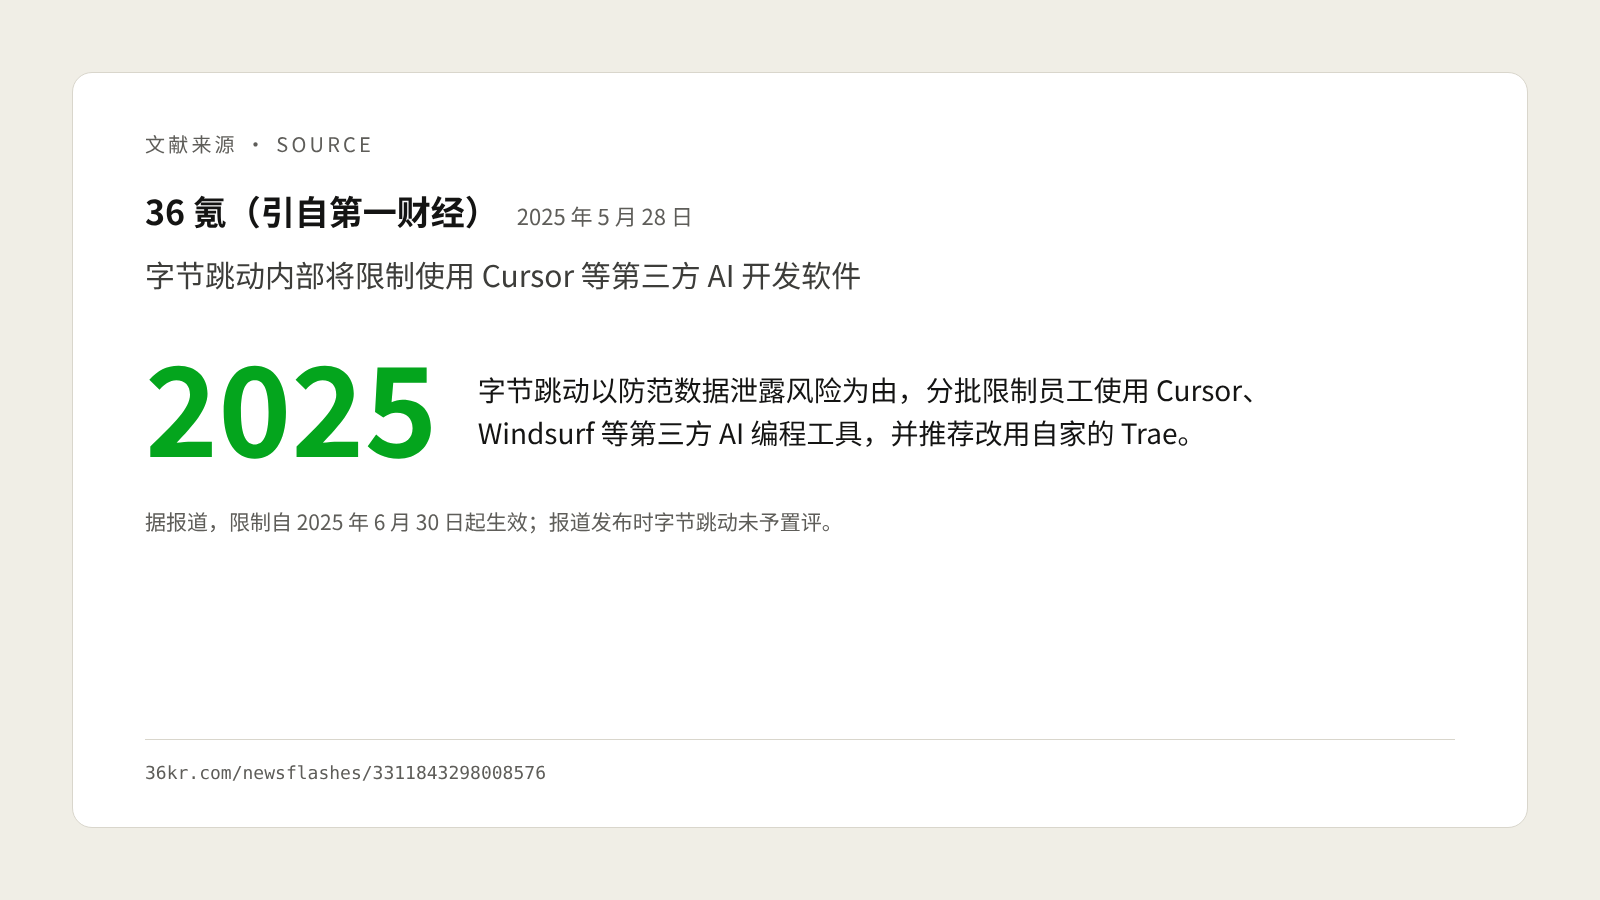
Tampoco es la primera vez que ByteDance pone límites a herramientas de IA externas. En mayo de 2025, según informó Yicai, ByteDance, alegando la prevención de riesgos de fuga de datos, restringió por tandas el uso por parte de los empleados de herramientas de programación con IA de terceros como Cursor y Windsurf, y les recomendó pasar a su propia herramienta, Trae (fuente). De restringir un tipo de herramientas a trazar límites según el nivel de los datos, el enfoque de gestión es claramente más fino.
La norma no regula la IA, sino los límites de los datos
Lo más destacable de esta norma no es la palabra «restricción», sino la manera de aplicarla.
Primero, clasifica por nivel de datos, no corta por herramientas de forma indiscriminada. La norma se dirige a los repositorios de código de nivel L4 y a los documentos de Lark; el contenido de otros niveles no se ha prohibido a la vez. Esto significa que ByteDance ya contaba internamente con un sistema de clasificación de datos y sabe qué contenido es público, cuál es interno y cuál tendría consecuencias graves si se filtrara. El control se apoya en esa clasificación.
Segundo, incluye también las cuentas personales. Muchas empresas regulan solo las herramientas que compran ellas, pero no pueden controlar las cuentas que los empleados pagan de su bolsillo. Y en cuanto los datos entran en una cuenta personal, salen del ámbito de control de la empresa: esta no sabe dónde se almacenan ni puede recuperarlos cuando el empleado se marcha. Según TokenPost, cuando ByteDance restringió Cursor y otras herramientas en 2025, el motivo fue precisamente que datos de negocio se habían guardado en cuentas personales.
Tercero, no enfrenta a los empleados. En la respuesta de Dingkun Hong hay una frase clave: forzar el uso de una herramienta prohibiendo las demás opciones da un «resultado muy malo». Es reconocer un hecho: los empleados usan IA externa porque realmente funciona bien. Una prohibición generalizada solo empuja el uso a la clandestinidad, y la empresa ve aún menos dónde está el riesgo.
En otras palabras, la norma no responde a «si se debe usar IA», sino a «a qué datos puede acceder la IA».
Por qué hasta las grandes tecnológicas ponen límites
El riesgo de las herramientas de IA externas no está en que la herramienta no sea fiable, sino en que el destino de los datos deja de estar bajo control de la empresa. En el momento en que un empleado pega en el cuadro de diálogo un fragmento de código, un contrato o una tabla de clientes, ese contenido sale de los sistemas de la empresa. Dónde se almacenará, cuánto tiempo se conservará y si queda sujeto a condiciones de terceros es algo que a menudo nadie sabe decir.
ByteDance no es la primera gran empresa que pone límites por esta razón:
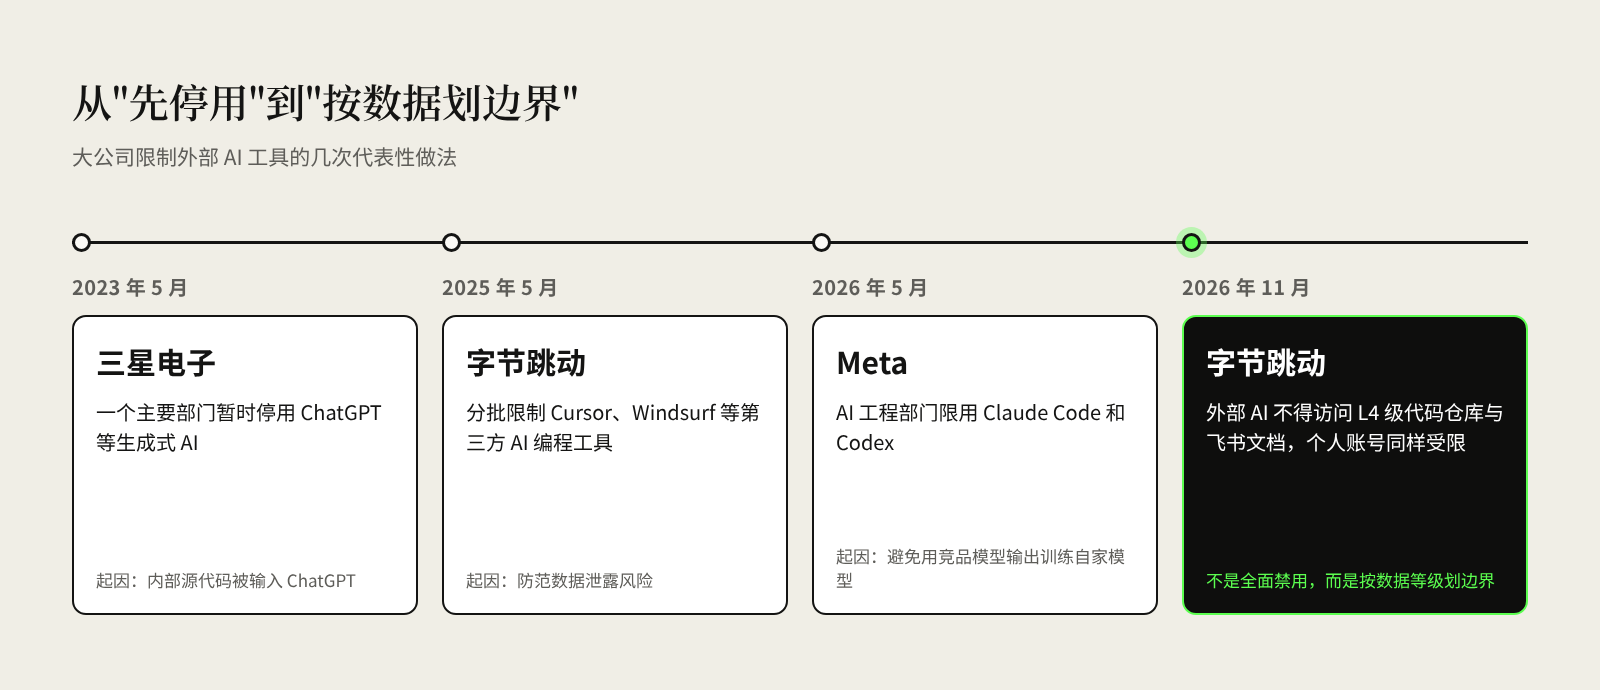
| Fecha | Empresa | Medida | Motivo principal |
|---|---|---|---|
| Mayo de 2023 | Samsung Electronics | Prohibición temporal a los empleados de una división importante de usar IA generativa como ChatGPT | Según se informó, unos ingenieros introdujeron en ChatGPT código fuente interno al depurar (fuente) |
| Mayo de 2025 | ByteDance | Restricción por tandas de herramientas de programación con IA de terceros como Cursor y Windsurf | Prevenir el riesgo de fuga de datos (fuente) |
| Mayo de 2026 | Meta | Restricción del uso de Claude Code y Codex en el departamento de ingeniería de IA | Evitar entrenar sin querer los modelos propios con las salidas de modelos de la competencia (fuente) |
| Noviembre de 2026 | ByteDance | Restricción del acceso de la IA externa a los repositorios de código de nivel L4 y a los documentos de Lark, incluidas las cuentas personales | Evitar la fuga de datos sensibles (fuente) |
Los puntos de partida de cada empresa no son idénticos, pero la tendencia es clara: de la «suspensión total» que aplicó Samsung entonces al «trazar límites según el nivel de los datos» de ByteDance hoy, las grandes empresas pasan de las prohibiciones toscas a una gobernanza más fina.
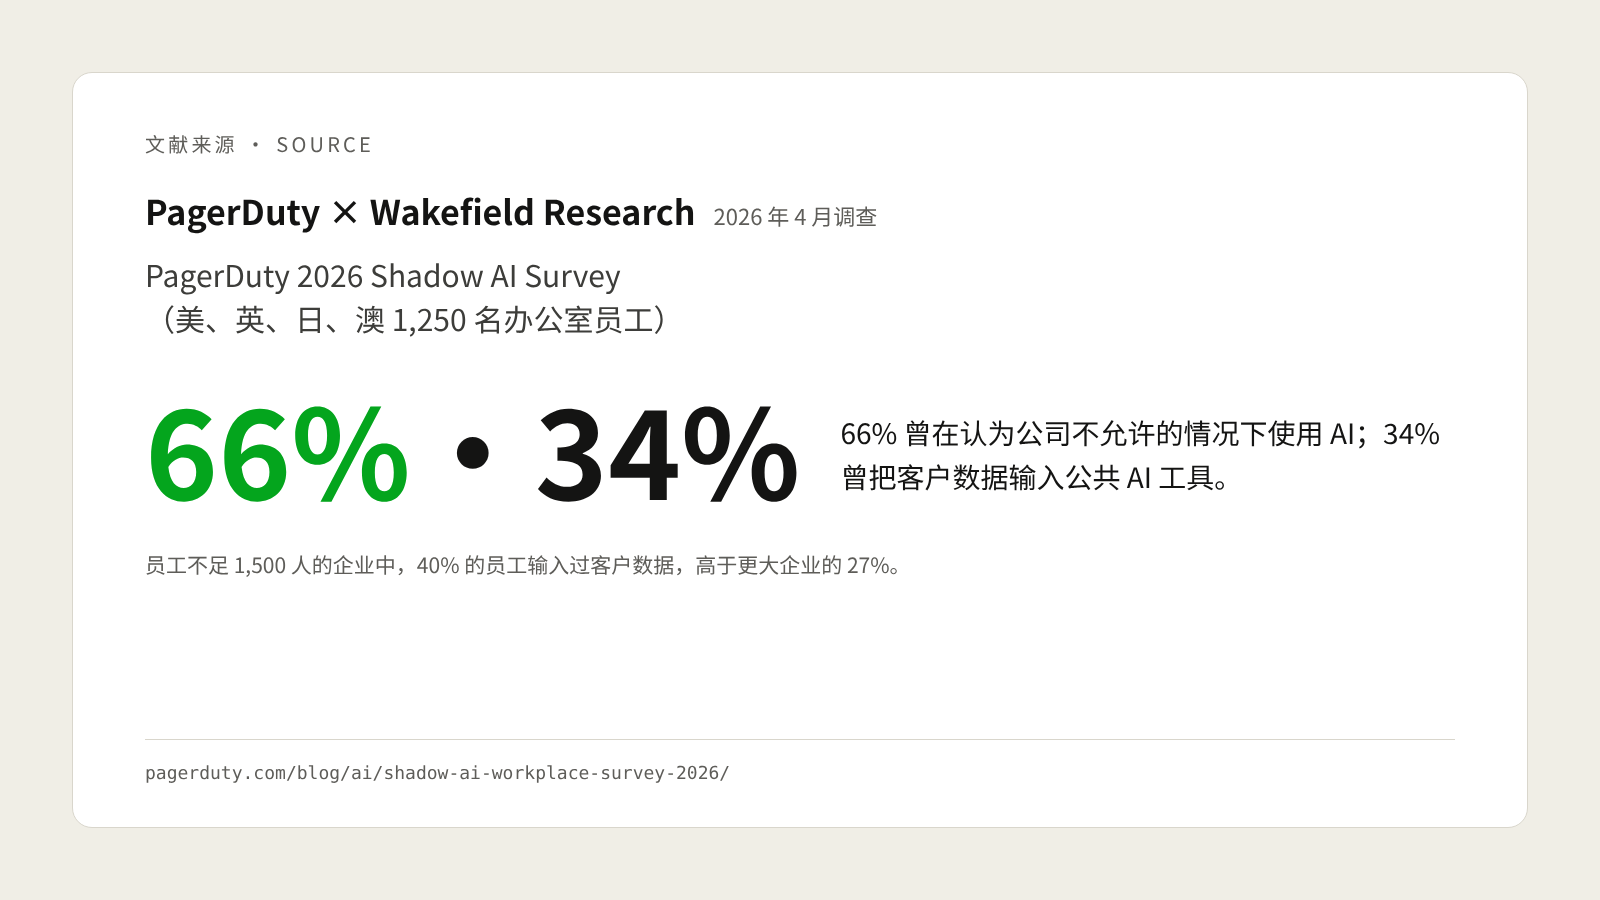
Este problema tampoco es solo de las grandes empresas. La encuesta que PagerDuty encargó a Wakefield Research en abril de 2026 muestra que el 34 % de los empleados de oficina ha introducido datos de clientes en herramientas de IA públicas; en las empresas con menos de 1.500 empleados, la proporción es del 40 %, superior a la de las empresas más grandes (fuente). Las grandes empresas al menos cuentan con equipos de seguridad y sistemas de clasificación; las pymes, muchas veces, no tienen nada.
Qué pueden aprovechar las pymes
Las pymes no necesitan copiar el sistema de las grandes tecnológicas, pero el planteamiento que hay detrás de esta norma de ByteDance es fácil de adoptar. Se resume en tres cosas.
Primera, clasificar los datos por niveles. No hace falta un sistema complejo: con una tabla basta. Esta es una clasificación orientativa:
| Nivel | Contenido típico | ¿Se puede entregar a herramientas de IA externas? |
|---|---|---|
| Público | Textos de la web, presentaciones de producto ya publicadas, políticas públicas | Sí |
| Interno | Correos de trabajo habituales, actas de reuniones, descripciones de procesos internos | Solo con herramientas aprobadas por la empresa, y sin nombres de personas ni importes |
| Sensible | Listados de clientes y datos personales, presupuestos y costes, contratos, información de empleados | No entra en herramientas públicas externas; solo se trata en el entorno de la propia empresa |
| Crítico | Datos financieros, condiciones de proveedores, código fuente, estrategia de negocio | Nunca entra en herramientas externas, y se limitan las personas con acceso |
Para las empresas que operan en España y en la UE, los datos personales de clientes y empleados están además sujetos al Reglamento General de Protección de Datos (RGPD). Introducirlos en herramientas externas no evaluadas no es solo una cuestión de gestión, sino que también puede suponer un problema de cumplimiento normativo.
Segunda, definir una lista de herramientas autorizadas y dejar clara la cuestión de las cuentas personales. Enumerar las herramientas de IA aprobadas por la empresa, priorizando las versiones corporativas: suelen permitir a la empresa gestionar las cuentas de forma centralizada y fijar contractualmente el tratamiento de los datos, aunque hay que revisar las condiciones una por una. Al mismo tiempo, decir con claridad a los empleados que las cuentas personales sirven para aprender y para trabajar con información pública, pero que los datos sensibles y críticos no pueden entrar en ellas.
Tercera, dar a los empleados una alternativa que funcione bien. Es lo que más se pasa por alto y es el sentido de la frase de Dingkun Hong: prohibir sin ofrecer nada da muy malos resultados. Si los empleados necesitan realmente la IA para atender consultas de clientes, organizar pedidos o conciliar cuentas, la empresa debe ofrecerles una herramienta dentro de su ámbito de control: conectada a los datos y la base de conocimiento de la propia empresa, con permisos asignados por puesto y con un historial de uso que se pueda trazar. Cuando los empleados tienen una opción mejor, dejan por sí solos de pegar información a escondidas en herramientas externas.
Es también lo primero que hace SHEPHARD al diseñar soluciones inteligentes para las empresas: primero trazar los límites de los datos y los permisos, y solo después conectar la IA al negocio, para que todo sea seguro y controlable.
Conclusión: primero los límites, después libertad para usarla
La nueva norma de ByteDance es, en apariencia, un «endurecimiento»; en realidad es trazar una línea: la IA se puede usar, pero tiene que haber límites claros sobre qué datos se le pueden entregar y a qué herramienta.
Las herramientas de IA solo van a ser cada vez mejores y los empleados las usarán cada vez más. Lo que debe hacer la empresa no es frenar esta fuerza, sino trazar primero con claridad los límites de los datos y dejar después que la IA entre en el negocio con tranquilidad. Las grandes empresas ya están haciendo ese trabajo; las pymes no tienen por qué esperar a que surja un problema para hacerlo.
Si quieres ordenar la clasificación de los datos de tu empresa y las reglas de uso de la IA, te invitamos a reservar una consulta gratuita.
Referencias
- ByteDance Plans to Restrict Claude and Codex Access to Internal Files, TokenPost, 3 de noviembre de 2026
- ByteDance restringirá internamente el uso de software de desarrollo con IA de terceros como Cursor, 36Kr (citando a Yicai), mayo de 2025
- Para evitar la destilación de modelos de terceros, Meta restringe a sus ingenieros de IA el uso de Claude y Codex, ITHome (citando a The Information), junio de 2026
- Samsung bans staff from using generative AI after privacy gaffe, The Register, mayo de 2023
- PagerDuty 2026 Shadow AI Survey, PagerDuty, 2026


