Ce qui s'est passé
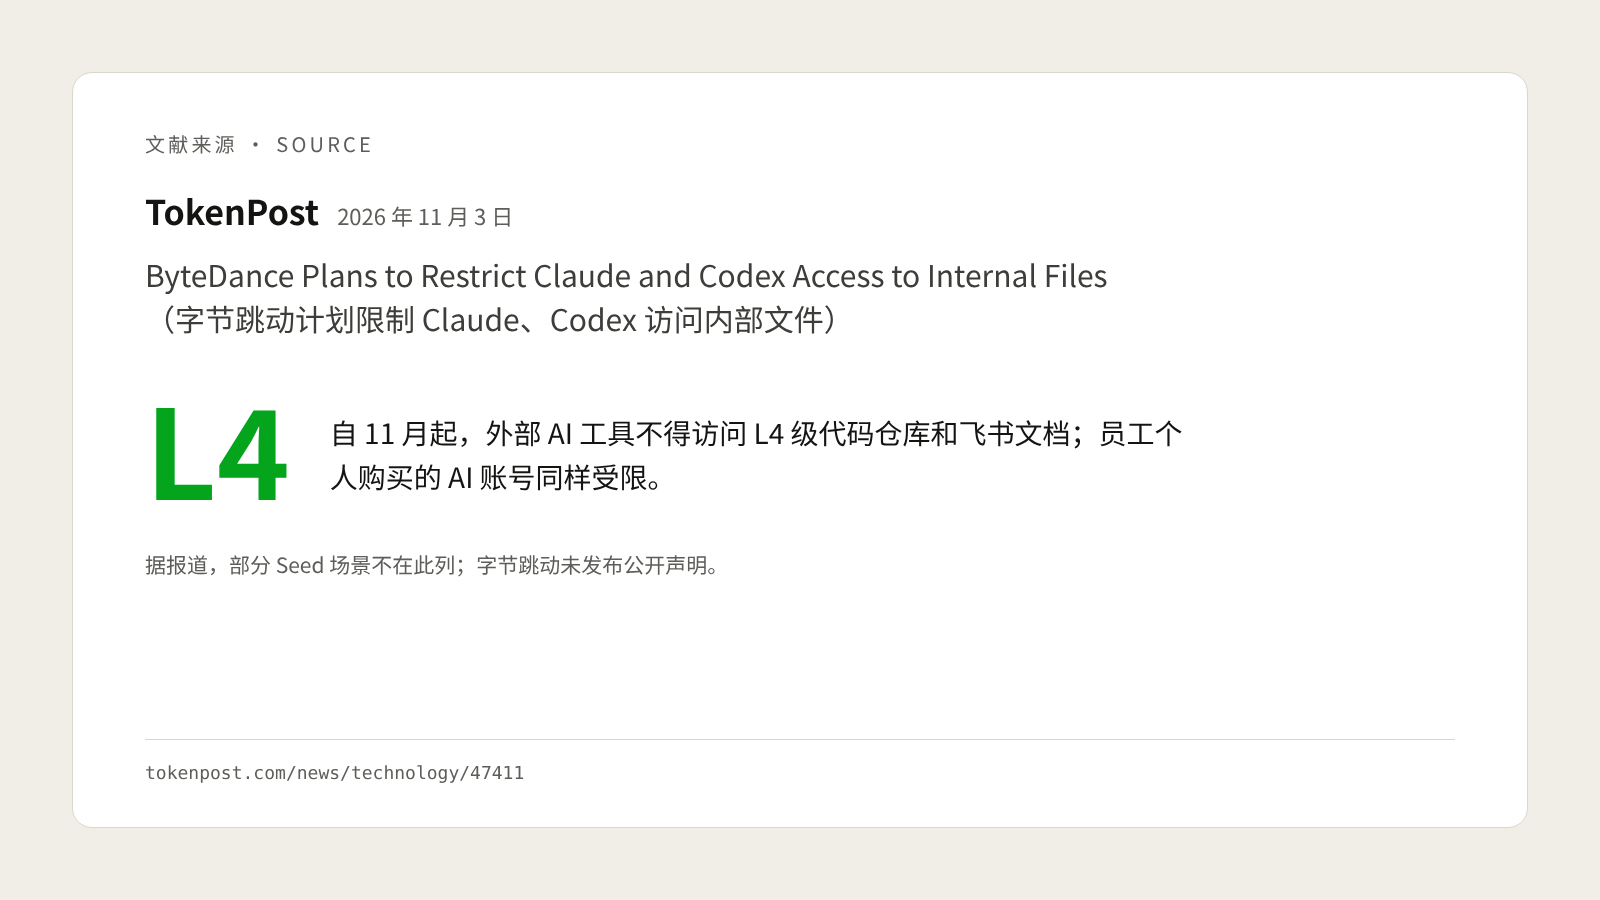
Le 3 novembre, selon le média chinois Dachang Ribao, ByteDance a édicté de nouvelles règles qui restreignent l'usage d'outils d'IA externes tels que Claude et Codex au sein de l'entreprise. TokenPost a rapporté la même information le jour même (source). ByteDance n'a pour l'instant publié aucune déclaration officielle à ce sujet ; tout ce qui suit provient de la presse.
Ces règles tiennent en trois points :
- Périmètre de la restriction : depuis novembre, l'accès des IA externes aux dépôts de code et aux documents Lark classés L4 est limité dans toute l'entreprise. Selon TokenPost, certains scénarios de l'équipe Seed en sont exclus.
- Les comptes personnels sont également concernés : les comptes d'IA personnels, comme Claude ou Codex, achetés par les collaborateurs eux-mêmes ne peuvent pas non plus servir à accéder à ces contenus.
- Il ne s'agit pas d'une interdiction totale : les règles n'interdisent pas aux collaborateurs d'utiliser des IA externes ; l'accent est mis sur la restriction de leur accès aux données internes sensibles.
Ces règles ont suscité des discussions en interne. Selon la presse, Dingkun Hong, vice-président technologie de ByteDance, a répondu sur l'intranet : « Une fuite de contenus de niveau L3 ou supérieur aurait des conséquences très graves. » À ceux qui y voient une manière de « promouvoir ses propres produits d'IA », il répond : « Promouvoir un produit n'exige pas d'imposer son usage en supprimant les autres options, car le résultat serait très mauvais. »
Ce n'est pas non plus la première fois que ByteDance pose des limites aux outils d'IA externes. En mai 2025, selon Yicai, ByteDance avait, au nom de la prévention des fuites de données, restreint par vagues l'usage d'outils tiers d'IA pour la programmation comme Cursor et Windsurf, en recommandant à ses collaborateurs de passer à son propre outil, Trae (source). De la restriction d'une catégorie d'outils à la délimitation de frontières selon le niveau des données, la logique de gestion s'est nettement affinée.
Ces règles ne gouvernent pas l'IA, mais les frontières des données
Ce qui est le plus remarquable dans ces règles, ce n'est pas le mot « restriction », mais la manière dont elle est conçue.
Premièrement, elle s'appuie sur la classification des données, et non sur une interdiction générale par outil. Les règles visent les dépôts de code et les documents Lark de niveau L4 ; les contenus des autres niveaux ne sont pas concernés. Cela signifie que ByteDance disposait déjà en interne d'un système de classification des données : elle sait quels contenus sont publics, lesquels sont internes et lesquels, en cas de fuite, auraient de graves conséquences. Le contrôle repose sur cette classification.
Deuxièmement, elle inclut aussi les comptes personnels. Dans beaucoup d'entreprises, les règles sur l'IA ne couvrent que les outils achetés par la société, sans toucher aux comptes que les collaborateurs paient eux-mêmes. Or, dès que des données entrent dans un compte personnel, elles échappent au contrôle de l'entreprise : celle-ci ne sait ni où elles sont stockées ni comment les récupérer au départ du collaborateur. Lorsque ByteDance a restreint Cursor et d'autres outils en 2025, selon TokenPost, l'origine du problème était précisément que des données métier avaient été stockées dans des comptes personnels.
Troisièmement, elle ne dresse pas les collaborateurs contre l'entreprise. Dans la réponse de Dingkun Hong, une phrase est essentielle : imposer un outil en supprimant les autres options donne de « très mauvais » résultats. C'est reconnaître un fait : si les collaborateurs utilisent des IA externes, c'est parce qu'elles sont réellement efficaces. Une interdiction générale ne fait que pousser l'usage dans la clandestinité, et l'entreprise voit encore moins bien où se situent les risques.
En d'autres termes, ces règles ne répondent pas à la question « faut-il utiliser l'IA ? », mais à la question « quelles données l'IA peut-elle toucher ? ».
Pourquoi même les grands groupes durcissent leurs règles
Le risque des outils d'IA externes ne tient pas à un manque de fiabilité des outils eux-mêmes, mais au fait que la destination des données n'est plus sous le contrôle de l'entreprise. À l'instant où un collaborateur colle un extrait de code, un contrat ou un tableau de clients dans une fenêtre de dialogue, ces contenus sortent du système de l'entreprise. Où seront-ils stockés, pendant combien de temps, seront-ils soumis aux conditions d'un tiers : bien souvent, personne ne peut le dire.
ByteDance n'est pas la première grande entreprise à poser des limites sur ce point :
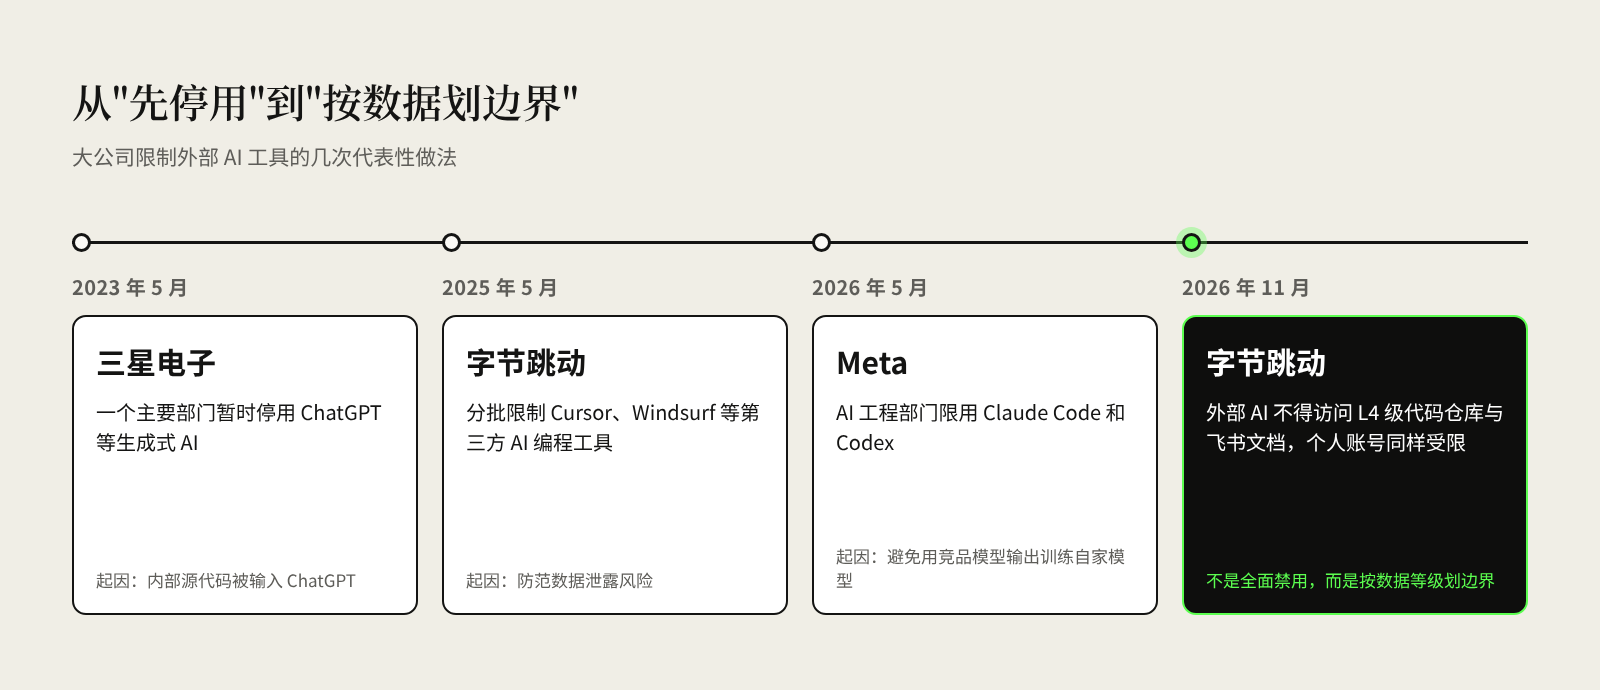
| Date | Entreprise | Mesure | Raison principale |
|---|---|---|---|
| Mai 2023 | Samsung Electronics | Interdiction temporaire à ses collaborateurs d'utiliser l'IA générative, dont ChatGPT, dans l'une de ses principales divisions | D'après la presse, des ingénieurs avaient saisi du code source interne dans ChatGPT lors de travaux de débogage (source) |
| Mai 2025 | ByteDance | Restriction par vagues d'outils tiers d'IA pour la programmation comme Cursor et Windsurf | Prévenir le risque de fuite de données (source) |
| Mai 2026 | Meta | Restriction de l'usage de Claude Code et de Codex dans son département d'ingénierie IA | Éviter d'entraîner par inadvertance ses propres modèles avec les sorties de modèles concurrents (source) |
| Novembre 2026 | ByteDance | Restriction de l'accès des IA externes aux dépôts de code et aux documents Lark de niveau L4, comptes personnels compris | Prévenir la fuite de données sensibles (source) |
Les points de départ ne sont pas tout à fait les mêmes, mais la tendance est claire : du « tout arrêter d'abord » de Samsung à l'époque jusqu'au « frontières fixées selon le niveau des données » de ByteDance aujourd'hui, les grands groupes passent d'interdictions grossières à une gouvernance fine.
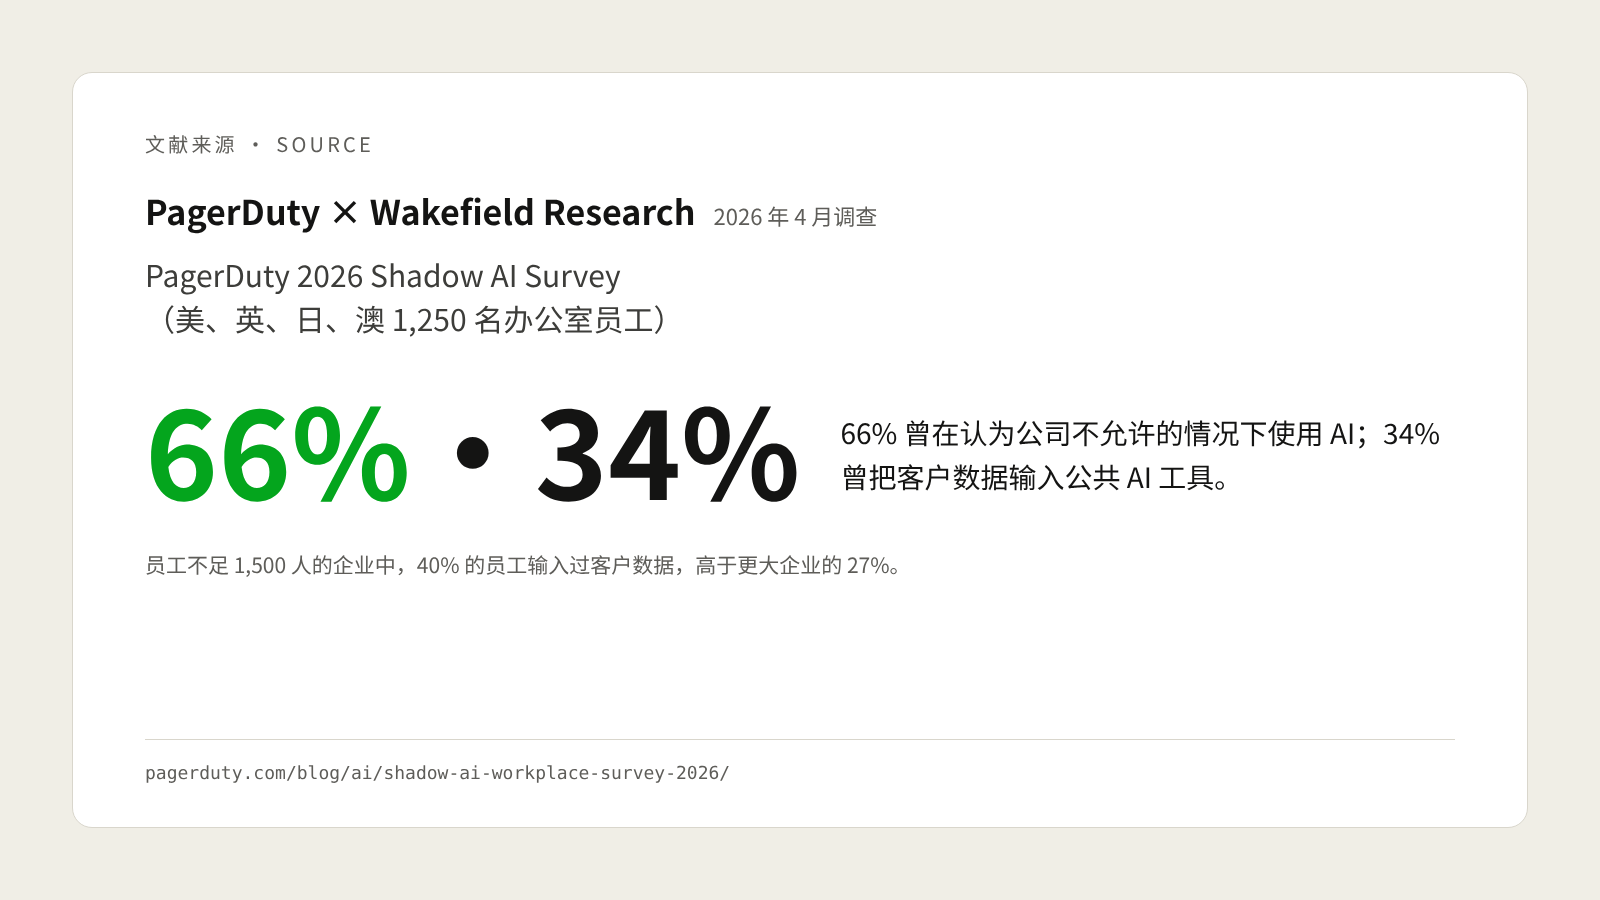
Ce problème ne concerne pas non plus que les grandes entreprises. Selon l'enquête menée par Wakefield Research pour PagerDuty en avril 2026, 34 % des employés de bureau ont déjà saisi des données clients dans un outil d'IA public ; dans les entreprises de moins de 1 500 salariés, la proportion est de 40 %, soit davantage que dans les plus grandes (source). Les grandes entreprises disposent au moins d'équipes de sécurité et d'un système de classification ; les PME n'ont souvent rien de tout cela.
Ce que les PME peuvent en retenir
Les PME n'ont pas besoin de copier les dispositifs des grands groupes, mais la logique qui sous-tend ces règles de ByteDance est très facile à transposer. Elle tient en trois points.
Premièrement, classer ses données. Inutile de recourir à un système complexe : un simple tableau suffit. Voici une grille de classification donnée à titre indicatif :
| Niveau | Contenus types | Peut-on les confier à un outil d'IA externe ? |
|---|---|---|
| Public | Textes du site web, présentations de produits déjà publiées, politiques publiques | Oui |
| Interne | E-mails de travail courants, comptes rendus de réunion, descriptions de processus internes | Uniquement avec les outils approuvés par l'entreprise, en supprimant les noms de personnes et les montants |
| Sensible | Listes de clients et données personnelles, tarifs et coûts, contrats, informations sur les collaborateurs | Jamais dans un outil public externe ; à traiter uniquement dans l'environnement de l'entreprise |
| Critique | Données financières, conditions des fournisseurs, code source, stratégie d'entreprise | Jamais dans un outil externe, et accès limité à un cercle restreint de personnes |
Pour les entreprises qui opèrent en Espagne et dans l'Union européenne, les données personnelles des clients et des collaborateurs relèvent en outre du Règlement général sur la protection des données (RGPD). Les saisir dans un outil externe non évalué n'est pas seulement un problème de gestion : cela peut aussi poser un problème de conformité.
Deuxièmement, établir une liste blanche d'outils et clarifier le statut des comptes personnels. Dressez la liste des outils d'IA approuvés par l'entreprise, en privilégiant leurs versions professionnelles : elles permettent généralement à l'entreprise de gérer les comptes de façon centralisée et prévoient contractuellement le traitement des données, dont les clauses précises doivent être vérifiées une à une. Dites aussi clairement aux collaborateurs que les comptes personnels peuvent servir à se former et à traiter des documents publics, mais que les données sensibles et critiques ne doivent jamais y entrer.
Troisièmement, offrir aux collaborateurs une alternative agréable à utiliser. C'est le point le plus souvent négligé, et c'est le sens de la phrase de Dingkun Hong : interdire sans rien proposer donne de mauvais résultats. Si les collaborateurs ont réellement besoin de l'IA pour traiter des demandes clients, organiser des commandes ou vérifier des comptes, l'entreprise doit leur fournir un outil placé sous son propre contrôle : connecté à ses données et à sa base de connaissances, avec des droits d'accès attribués par poste et un historique d'utilisation traçable. Dès lors qu'ils disposent d'une meilleure option, les collaborateurs cesseront naturellement de coller des documents en cachette dans des outils externes.
C'est aussi la première étape de SHEPHARD lorsqu'elle conçoit des solutions intelligentes pour les entreprises : définir d'abord les frontières des données et les droits d'accès, puis seulement connecter l'IA à l'activité, pour que tout reste sûr et maîtrisé.
En conclusion : d'abord poser les frontières, puis laisser faire
Les nouvelles règles de ByteDance ressemblent à un « durcissement », mais il s'agit en réalité de tracer une ligne : l'IA peut être utilisée, mais il faut des frontières claires sur les données qu'on lui confie et sur l'outil auquel on les confie.
Les outils d'IA ne feront que gagner en efficacité, et les collaborateurs ne feront que les utiliser davantage. Le rôle de l'entreprise n'est pas de s'opposer à cette force, mais de commencer par tracer clairement les frontières de ses données, puis de laisser l'IA entrer sereinement dans son activité. Les grands groupes rattrapent déjà ce retard ; les PME n'ont pas à attendre qu'un problème survienne pour le faire.
Si vous souhaitez structurer la classification des données de votre entreprise et vos règles d'utilisation de l'IA, nous vous invitons à réserver une consultation gratuite.
Références
- ByteDance Plans to Restrict Claude and Codex Access to Internal Files, TokenPost, 3 novembre 2026
- ByteDance va restreindre en interne l'usage de logiciels de développement d'IA tiers comme Cursor, 36Kr (citant Yicai), mai 2025
- Pour empêcher la distillation de modèles tiers, Meta restreint l'usage de Claude et de Codex par ses ingénieurs IA, IT Home (citant The Information), juin 2026
- Samsung bans staff from using generative AI after privacy gaffe, The Register, mai 2023
- PagerDuty 2026 Shadow AI Survey, PagerDuty, 2026


