KI-Agenten wandern aus Demos und Pilotprojekten in reale Geschäftsumgebungen. Im Produktivbetrieb beantworten sie nicht mehr nur Fragen, sondern greifen auf Systeme zu, verändern Daten und erledigen für Menschen ganze Handlungsketten. Ob sich Agenten skalieren lassen, hängt nicht davon ab, wie intelligent das Modell ist, sondern davon, ob das Unternehmen sie stabil, sicher und kontrollierbar betreiben kann.
Was liegt also zwischen einer gut laufenden Demo und einem vertrauenswürdigen Produktivsystem? In diesem Beitrag zeigen wir, worin sich Agenten von klassischen KI-Tools unterscheiden, warum sie so selten in den Produktivbetrieb gelangen, welche vier Themenfelder vor dem Go-live gelöst sein müssen und wie sich die Autonomie schrittweise erweitern lässt, ohne die Kontrolle zu verlieren.
Was ist ein KI-Agent, und worin unterscheidet er sich von einem Chatbot?
Ein KI-Agent ist ein KI-System, das auf ein Ziel hin eigenständig Schritte plant, Werkzeuge aufruft und seine nächsten Handlungen an den Ergebnissen ausrichtet. Ein Chatbot „spricht“, ein Agent „handelt“. Das bedeutet auch: Wenn er Fehler macht, wirken sich die Folgen direkt in den Geschäftssystemen aus.
Fragt ein Kunde zum Beispiel: „Warum ist meine Bestellung noch nicht versendet?“
- Ein Chatbot liefert auf Basis der Wissensdatenbank eine allgemeine Erklärung und empfiehlt dem Kunden, sich an den Kundenservice zu wenden.
- Ein Agent fragt das Bestellsystem ab, stellt fest, dass der Bestand nicht ausreicht, prüft den Wareneingangsplan des Lagers, nennt ein voraussichtliches Versanddatum und legt bei Bedarf ein Ticket zur manuellen Nachverfolgung an.
Die folgende Tabelle fasst die wichtigsten Unterschiede zusammen:
| Vergleichspunkt | Chatbot / KI-Assistent | KI-Agent |
|---|---|---|
| Arbeitsweise | Frage und Antwort | Plant eigenständig mehrere Schritte auf ein Ziel hin |
| Reichweite | Text, Wissensdatenbank | Geschäftssysteme, Datenbanken, externe Tools |
| Ergebnis | Textuelle Empfehlung | Tatsächliche Aktionen, z. B. Tickets anlegen, Datensätze aktualisieren |
| Folgen eines Fehlers | Ungenaue Antwort | Fehlerhafte Aktion wirkt sich direkt auf das Geschäft aus |
| Management-Fokus | Antwortqualität | Berechtigungen, Monitoring, Freigaben und Rückfallmechanismen |
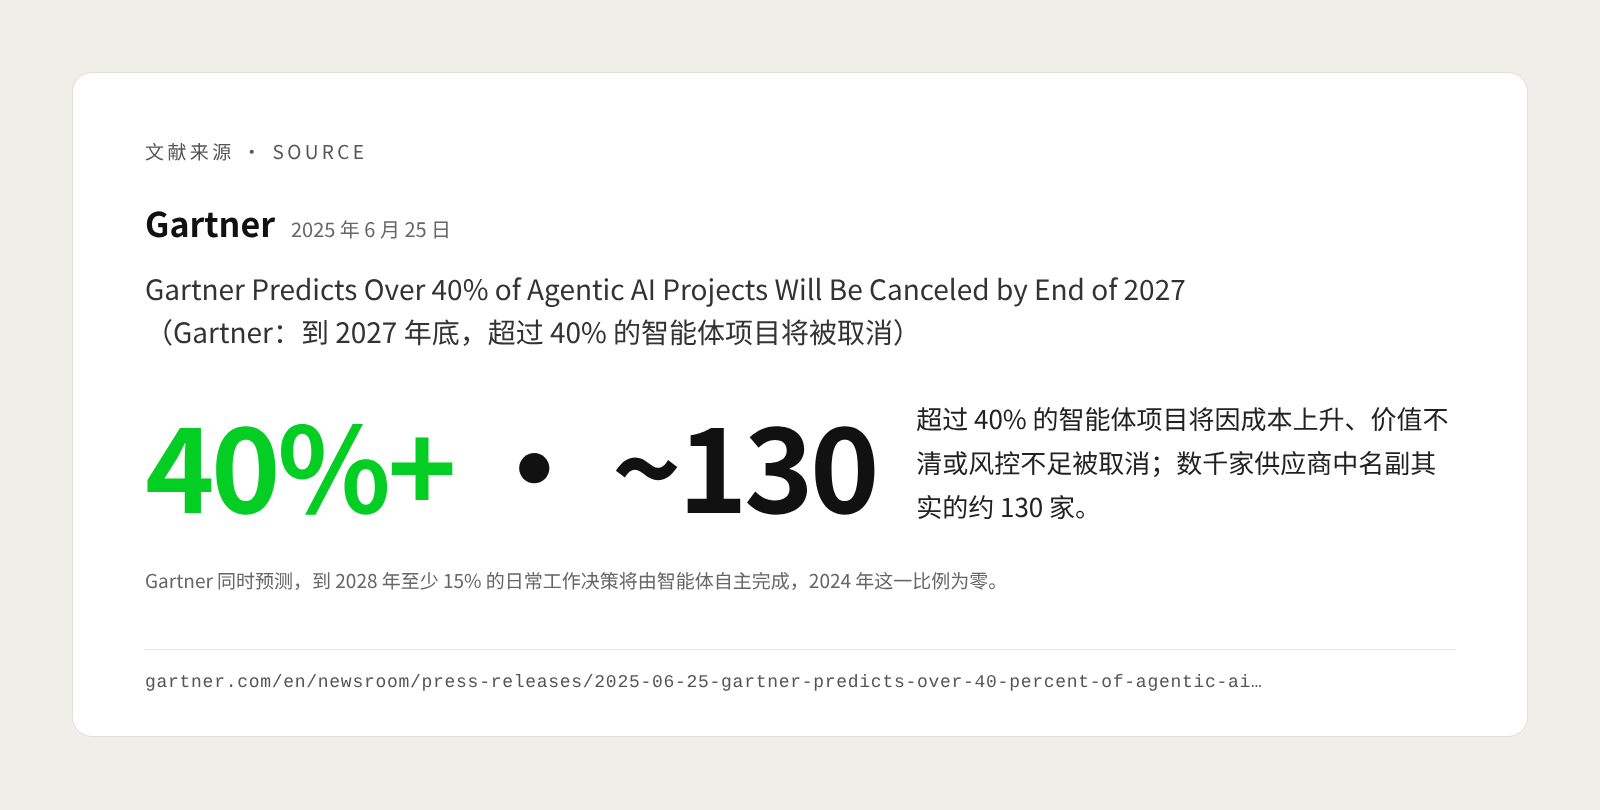
Zu beachten ist, dass nicht jedes Produkt, das sich „Agent“ nennt, diese Fähigkeiten besitzt. Gartner bezeichnet es als „Agent Washing“, wenn ältere Produkte als Agenten umetikettiert werden, und schätzt, dass von mehreren tausend Anbietern von Agenten nur rund 130 diesen Namen tatsächlich verdienen.
Warum gelangen die meisten Agentenprojekte nicht in den Produktivbetrieb?
Das Interesse an Agenten ist groß, doch nur wenige Unternehmen schaffen den Schritt vom Experiment zur Skalierung. Der Einführung stehen meist nicht Fragen wie „Kann er das?“ im Weg, sondern „Macht er es jedes Mal richtig, und werden Fehler erkannt und korrigiert?“
Mehrere Studien zeigen diese Lücke:
- Die Skalierung steht noch am Anfang. McKinsey stellt in „The state of AI in 2026“ fest, dass 40 % der großen Unternehmen mit mehr als 1 Mrd. US-Dollar Jahresumsatz Agenten in mindestens einer Funktion skaliert einsetzen, nach 27 % im Vorjahr; bei kleineren Unternehmen bleibt der Anteil bei 22 % (Quelle). Am weitesten skaliert wird in IT, Wissensmanagement und Softwareentwicklung.
- Viele Projekte könnten eingestellt werden. Gartner prognostiziert, dass bis Ende 2027 mehr als 40 % der Agentenprojekte abgebrochen werden – wegen steigender Kosten, unklaren Geschäftsnutzens oder unzureichender Risikokontrolle (Quelle).
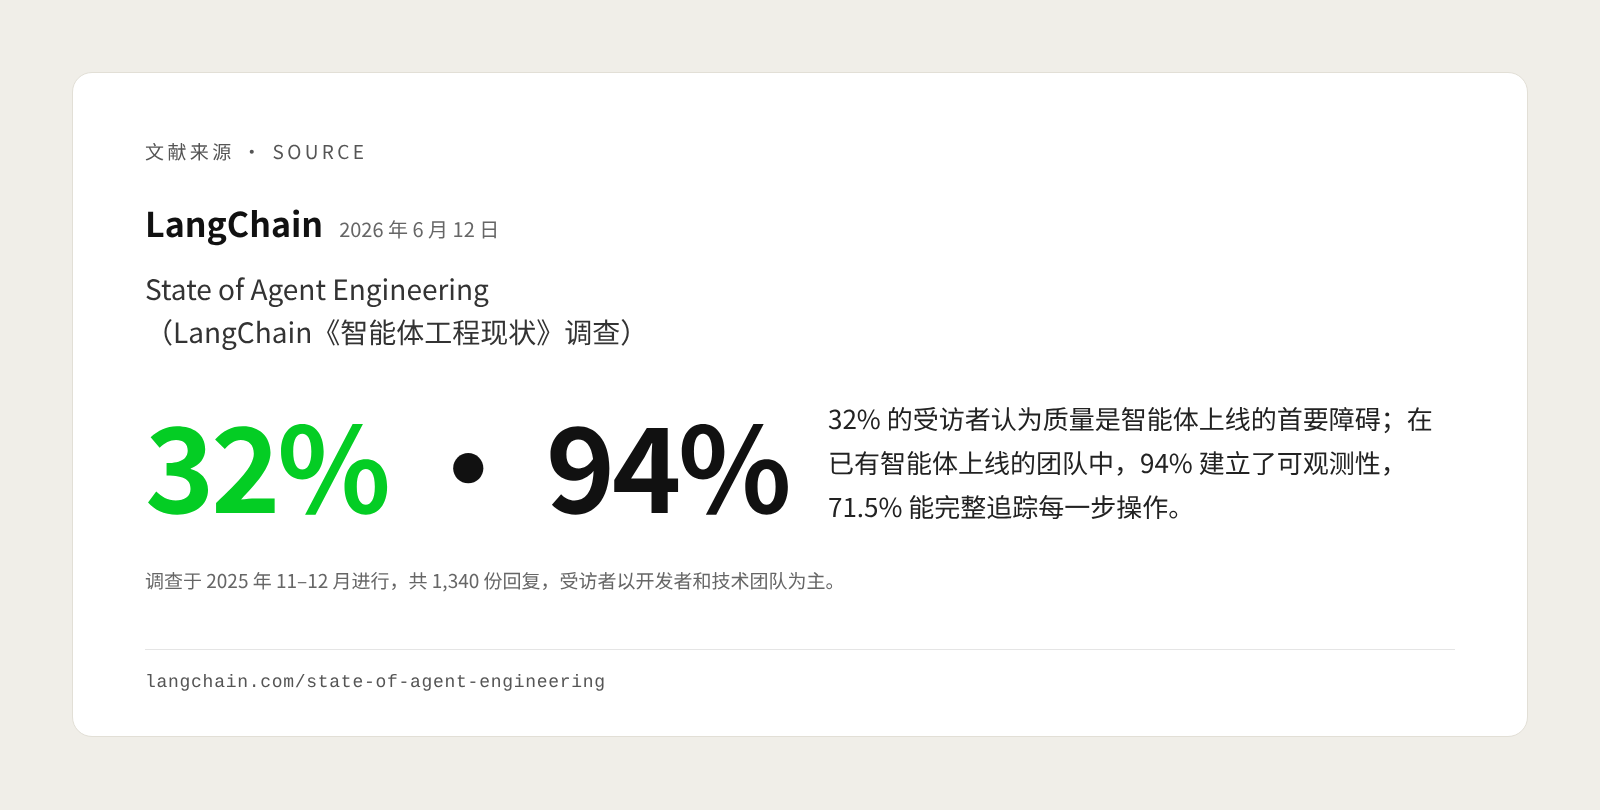
- Qualität ist das größte Hindernis. In der im Juni 2026 veröffentlichten Umfrage „State of Agent Engineering“ von LangChain unter 1.340 Praktikern nennen 32 % die Qualität als wichtigstes Hindernis für den Go-live, gefolgt von der Antwortlatenz (20 %) (Quelle). Die Befragten sind überwiegend Entwickler und technische Teams; 57 % von ihnen geben an, bereits Agenten im Produktivbetrieb zu haben – ein höherer Anteil als im Unternehmensdurchschnitt.
Insgesamt gibt es meist drei Gründe, warum Agenten im Pilotstadium verharren:
- Die Demo-Umgebung ist zu ideal. Im Pilot sind die Daten sauber und die Aufgaben einfach; im realen Geschäft treten Ausnahmen, unklare Anforderungen und Systemausfälle massenhaft auf.
- Fehler summieren sich. Jeder Schritt eines Agenten hängt vom Ergebnis des vorherigen ab. Selbst bei hoher Genauigkeit pro Schritt kann die Gesamterfolgsquote nach einem Dutzend Schritten deutlich sinken.
- Es fehlt ein Mechanismus für Verantwortlichkeit. Führt ein Agent eine falsche Aktion aus und gibt es weder Protokolle noch Berechtigungsgrenzen noch einen Rückfallplan, kann das Unternehmen das Problem kaum eingrenzen und wagt es nicht, den Agenten weiter zu nutzen.
Ein Beispiel: Ein Agent, der Erstattungsanträge bearbeitet, meistert in der Demo zehn Standardfälle einwandfrei. Stößt er nach dem Go-live auf Teilretouren, Bestellungen in mehreren Währungen oder missbräuchliche Anträge und gibt es weder manuelle Prüfung noch Betragsobergrenzen, kann schon ein kleiner Beurteilungsfehler zu einem realen finanziellen Verlust werden.
Welche Themen müssen vor dem Go-live eines Agenten gelöst sein?
Damit ein Agent im realen Geschäft stabil läuft, müssen vorab vier Themenfelder geklärt sein: Orchestrierung, Monitoring, Risikomanagement und Systemintegration. Diese vier entscheiden darüber, ob ein Agent eine „Demo, die etwas tun kann“ oder ein „System, dem man etwas anvertrauen kann“ ist.
Orchestrierung. Die Orchestrierung legt fest, in welcher Reihenfolge der Agent vorgeht, wann er welches Werkzeug aufruft und wie sich mehrere Agenten die Arbeit teilen. Bei Aufgaben mit festem Ablauf und hohem Risiko ist es oft sinnvoll, die Hauptschritte als deterministischen Prozess festzulegen und das Modell nur dort einzusetzen, wo Urteilsvermögen gefragt ist. Je mehr Freiheit der Agent erhält, desto strengere Grenzen braucht er.
Monitoring und Observability. Unternehmen müssen jeden Schritt des Agenten nachvollziehen können: was er gesehen hat, welche Werkzeuge er aufgerufen hat und warum er eine bestimmte Entscheidung getroffen hat. Laut der Umfrage von LangChain haben 94 % der Teams mit Agenten im Produktivbetrieb eine Form von Observability eingerichtet, und 71,5 % können jeden Schritt und jeden Tool-Aufruf vollständig nachverfolgen. Neben Protokollen braucht es kontinuierliche Evaluierung: Qualitätsprüfung mit Testsets und manuelle Stichproben, um Probleme aufzudecken, die automatische Bewertungen übersehen.
Risikomanagement. Das Risiko von Agenten besteht nicht nur in falschen Antworten, sondern auch in Befugnisüberschreitungen, Datenabfluss und der Manipulation durch bösartige Anweisungen. Auch die McKinsey-Umfrage zeigt, dass KI-Hochleister häufiger aktiv gegen „unautorisierte oder unbeabsichtigte Aktionen“ vorgehen. Zu den Grundmaßnahmen zählen: minimale Berechtigungen, Obergrenzen für Beträge oder Anzahl von Aktionen, manuelle Freigabe für sensible Aktionen und ein „Not-Aus“, mit dem sich der Agent jederzeit pausieren lässt.
Systemintegration. Der Wert eines Agenten ergibt sich aus den Systemen, auf die er zugreifen kann. Sind die Schnittstellen von ERP, CRM und Ticketsystem instabil oder die Datendefinitionen uneinheitlich, sind auch die Entscheidungen des Agenten nicht verlässlich. Bei der Integration muss auch die Fehlerbehandlung bedacht werden: Soll der Agent bei Schnittstellen-Timeouts oder fehlenden Daten anhalten, es erneut versuchen oder an einen Menschen übergeben?
Die folgende Tabelle fasst die zentralen Fragen und gängigen Vorgehensweisen der vier Themenfelder zusammen und kann als Checkliste vor dem Go-live dienen:
| Bereich | Fragen, die vor dem Go-live zu beantworten sind | Gängige Vorgehensweisen |
|---|---|---|
| Orchestrierung | Welche Schritte sind fest vorgegeben, welche beurteilt das Modell? | Fester Prozess mit lokaler Autonomie, Aufgabenzerlegung, Arbeitsteilung mehrerer Agenten |
| Monitoring | Lassen sich Fehler schnell erkennen und ihre Ursache eingrenzen? | Durchgängiges Tracing, Offline- und Online-Evaluierung, manuelle Stichproben |
| Risiko | Was ist der schlimmste Fall, und lässt sich der Schaden begrenzen? | Minimale Berechtigungen, Aktionslimits, manuelle Freigabe, Not-Aus |
| Integration | Sind Daten und Schnittstellen verlässlich, und was geschieht bei Fehlern? | Einheitliche Datendefinitionen, stabile Schnittstellen, Wiederholungsversuche und Übergabe an Menschen |
Die Checkliste dient nur als Orientierung; die konkreten Anforderungen sollten sich am Risikograd der Aufgabe ausrichten.
Wie bringt man Agenten sicher in den Produktivbetrieb? Eine Schritt-für-Schritt-Anleitung
Am sichersten gelingt der Weg in den Produktivbetrieb, wenn man mit einem klar abgegrenzten Szenario beginnt und den Umfang schrittweise erweitert. Erst soll der Agent im kontrollierten Rahmen alles richtig machen, dann darf er mehr tun.
Schritt 1: Ein klar abgegrenztes Szenario wählen. Bevorzugen Sie Aufgaben mit eindeutigen Regeln, hohem Volumen, vielen Wiederholungen und beherrschbaren Fehlerfolgen, etwa Ticketklassifizierung und -weiterleitung, Abfrage des Bestellstatus oder den Abgleich von Rechnungen und Bestellungen. Szenarien, in denen direkt über Geld verfügt oder nach außen etwas zugesagt wird, sollten Sie vorerst meiden.
Schritt 2: Erfolgskriterien und Fehlerbehandlung definieren. Legen Sie vor dem Go-live fest, welche Kennzahlen zählen, etwa Aufgabenerfüllungsquote, Fehlerquote, Bearbeitungsdauer und Anteil der Übergaben an Menschen. Halten Sie außerdem fest, in welchen Fällen der Agent anhalten und an einen Menschen übergeben muss.
Schritt 3: Im „Shadow Mode“ betreiben. Lassen Sie den Agenten reale Geschäftsanfragen bearbeiten, aber nur Empfehlungen geben und keine Aktionen ausführen, und vergleichen Sie diese mit den Ergebnissen der manuellen Bearbeitung. In dieser Phase lassen sich reale Probleme am günstigsten entdecken.
Schritt 4: Unter manueller Freigabe in kleinem Umfang öffnen. Sind die Ergebnisse im Shadow Mode zufriedenstellend, darf der Agent zunächst Aktionen nach menschlicher Bestätigung ausführen, begrenzt auf ein Team, eine Region oder einen bestimmten Betrag.
Schritt 5: Anhand von Daten über mehr Autonomie entscheiden. Verfolgen Sie fortlaufend die Ablehnungsquote durch Menschen und die Fehlerarten. Bleibt eine Aufgabenart über längere Zeit stabil, lässt sie sich von „Freigabe erforderlich“ auf „nachträgliche Stichprobe“ umstellen.
Schritt 6: Erfahrungen in Plattformfähigkeiten überführen. Berechtigungsverwaltung, Protokollierung, Evaluierungsprozesse und Freigabemechanismen sollten als gemeinsame Infrastruktur für alle Agenten dienen, statt in jedem Projekt neu aufgebaut zu werden. So geht der Go-live des zweiten und dritten Agenten deutlich schneller.
Wie erweitert man die Autonomie, ohne die Kontrolle zu verlieren?
Autonomie ist kein Schalter mit „an“ oder „aus“, sondern ein Spektrum, das sich stufenweise anpassen lässt. Derselbe Agent kann bei risikoarmen Aufgaben eigenständig handeln und bei risikoreichen nur Empfehlungen geben. Entscheidend ist, anhand des Risikos der Aufgabe und der tatsächlichen Leistung des Agenten festzulegen, auf welcher Stufe er bei jeder Aufgabenart steht.
Eine gängige Einteilung sieht so aus:
- Nur Empfehlungen. Der Agent analysiert die Lage und gibt Empfehlungen; der Mensch entscheidet und führt aus. Geeignet für neu eingeführte oder risikoreiche Aufgaben.
- Ausführung nach Freigabe. Der Agent bereitet die Aktion vor und führt sie nach menschlicher Bestätigung aus. Geeignet für Aufgaben, die Geld, Kundenzusagen oder sensible Daten betreffen.
- Eigenständige Ausführung mit nachträglicher Stichprobe. Der Agent führt die Aktion direkt aus; Menschen prüfen regelmäßig Stichproben und bearbeiten Ausnahmen. Geeignet für Aufgaben mit langfristig stabiler Leistung, bei denen sich Fehler beheben lassen.
- Volle Autonomie. Der Agent erledigt Aufgaben innerhalb festgelegter Grenzen selbstständig und informiert Menschen nur bei ausgelösten Warnungen. Nur geeignet für risikoarme, umkehrbare Aufgaben mit sehr klaren Regeln.
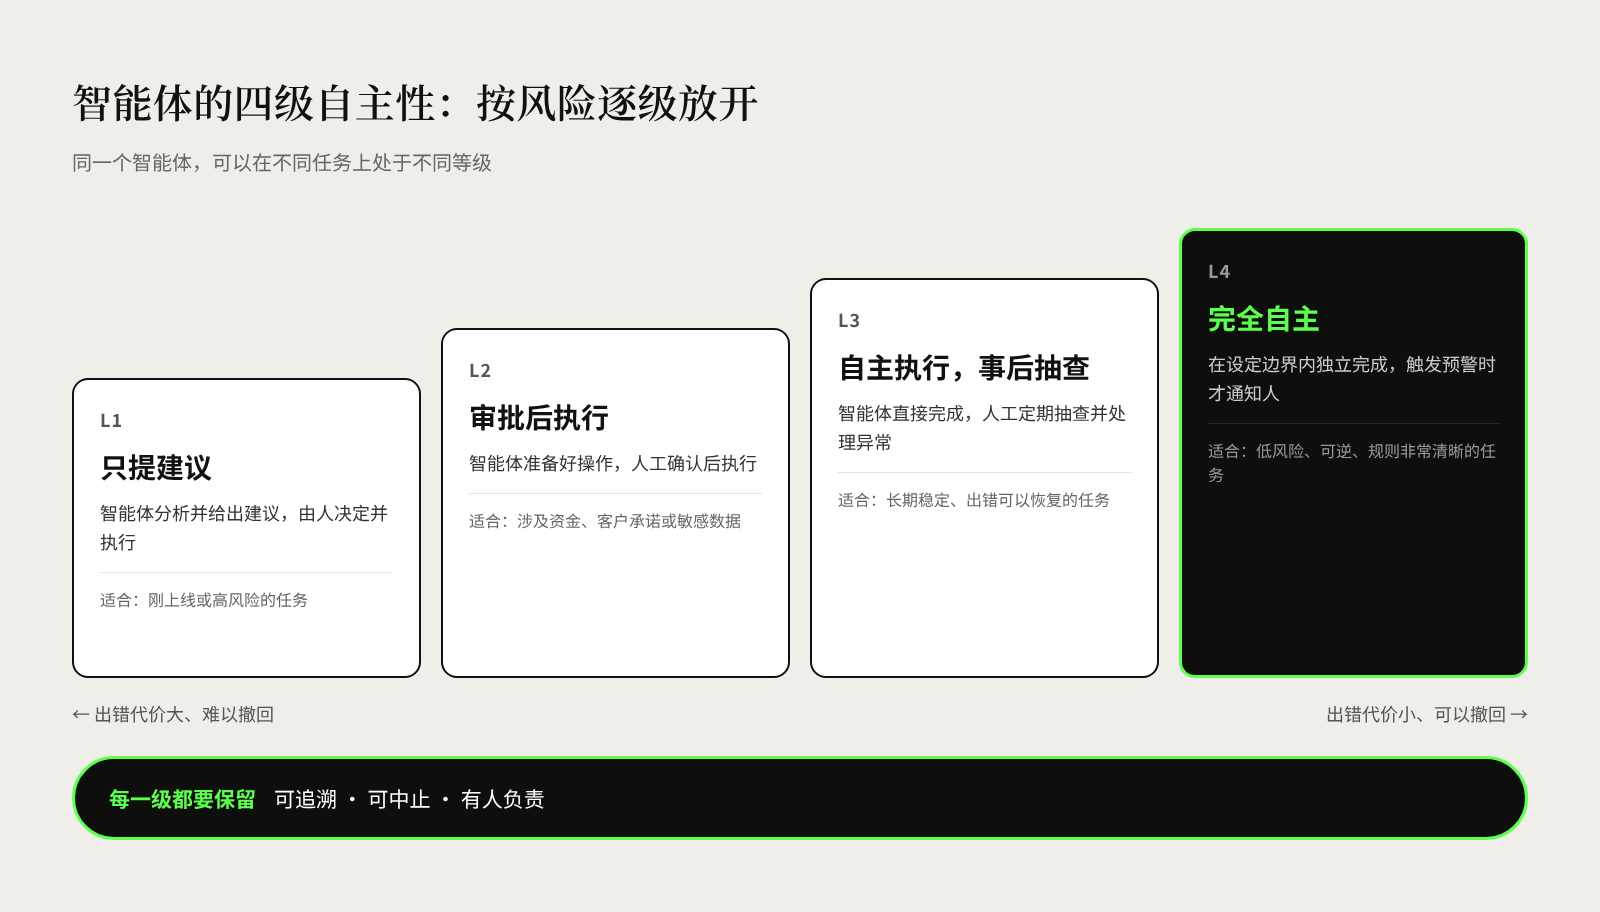
Um zu entscheiden, auf welcher Stufe eine Aufgabenart stehen sollte, helfen zwei Fragen: Wie hoch ist der Preis eines Fehlers? Und lässt er sich rückgängig machen? Ein falsch vergebenes Ticket-Label etwa kostet wenig und lässt sich jederzeit ändern, passt also zu höherer Autonomie; eine Rückerstattung an Kunden oder die Änderung von Vertragsklauseln ist teuer und schwer umkehrbar und sollte daher unter menschlicher Freigabe bleiben.
Auf jeder Stufe sollten drei grundlegende Kontrollmittel erhalten bleiben:
- Nachvollziehbarkeit. Jede Aktion wird protokolliert, sodass sich belegen lässt, was der Agent getan hat und warum.
- Abbruchmöglichkeit. Bei Auffälligkeiten lässt sich der Agent sofort pausieren oder auf eine niedrigere Autonomiestufe zurücksetzen.
- Klare Verantwortung. Jeder Agent hat eine eindeutig benannte verantwortliche Person im Fachbereich, die für seine Ergebnisse einsteht. Autonom ist der Agent, verantwortlich bleibt immer der Mensch.
Häufige Fragen zu KI-Agenten im Produktivbetrieb
Eignen sich Agenten für kleine und mittlere Unternehmen? Ja, allerdings sollte man mit einem klar abgegrenzten Prozess mit hohem Wiederholungsvolumen beginnen, etwa Bestellabfragen oder Belegabgleich. Erst in einem Szenario den Nutzen validieren und dann über eine Erweiterung nachdenken ist sicherer, als gleich ein komplexes Multi-Agenten-System aufzubauen.
Was tun, wenn ein Agent einen Fehler macht? Zuerst pausieren Sie ihn oder senken seine Autonomiestufe, dann grenzen Sie anhand der Protokolle den fehlerhaften Schritt ein. Nach der Behebung nehmen Sie den Fall in das Testset auf, um sicherzustellen, dass das Problem nicht erneut auftritt.
Muss man Agenten selbst entwickeln? Nicht unbedingt. Viele Geschäftsanwendungen bieten bereits integrierte Agentenfunktionen. Achten Sie bei der Auswahl auf „Agent Washing“: Prüfen Sie, ob das Produkt tatsächlich Schritte planen, Systeme aufrufen und Berechtigungskontrolle sowie Aktionsprotokolle bieten kann.
Werden Agenten Mitarbeitende ersetzen? Häufiger übernehmen Agenten repetitive Schritte mit klaren Regeln. Die Rolle der Mitarbeitenden verlagert sich stärker auf Freigaben, die Bearbeitung von Ausnahmen und die Verantwortung für Ergebnisse.
Quellen
- The state of AI in 2026: On the road to ROI, McKinsey, August 2026
- Gartner Predicts Over 40% of Agentic AI Projects Will Be Canceled by End of 2027, Gartner, Juni 2025
- State of Agent Engineering, LangChain, Juni 2026