Gli agenti IA stanno passando dalle demo e dai progetti pilota ad ambienti di business reali. In produzione non si limitano più a rispondere a domande: devono richiamare sistemi, modificare dati e svolgere al posto delle persone intere sequenze di operazioni. La possibilità di scalare gli agenti non dipende da quanto sia intelligente il modello, ma dalla capacità dell'azienda di farlo funzionare in modo stabile, sicuro e controllato.
Che cosa separa dunque una demo che funziona bene da un sistema di produzione affidabile? In questo articolo spieghiamo in che cosa gli agenti si differenziano dai tradizionali strumenti di IA, perché faticano ad arrivare in produzione, quali quattro ambiti vanno risolti prima del rilascio e come ampliare gradualmente l'autonomia mantenendo il controllo.
Che cos'è un agente IA? In che cosa differisce da un chatbot?
Un agente IA (AI Agent) è un sistema di IA in grado di pianificare in autonomia i passaggi per raggiungere un obiettivo, richiamare strumenti e adattare l'azione successiva in base ai risultati. Il chatbot «parla», l'agente «agisce». Ciò significa anche che, quando sbaglia, le conseguenze ricadono direttamente sui sistemi di business.
Per esempio, quando un cliente chiede «perché il mio ordine non è ancora stato spedito?»:
- Il chatbot fornisce una spiegazione generica basata sulla knowledge base e suggerisce al cliente di contattare il servizio clienti.
- L'agente interroga il sistema ordini, rileva che le scorte sono insufficienti, controlla il piano di arrivo delle merci in magazzino, indica una data di spedizione prevista e, se necessario, apre un ticket da affidare a un operatore.
La tabella seguente riassume le principali differenze:
| Aspetto | Chatbot / assistente IA | Agente IA |
|---|---|---|
| Modalità di lavoro | Domanda e risposta | Pianifica in autonomia più passaggi in funzione di un obiettivo |
| Ambito raggiungibile | Testo, knowledge base | Sistemi di business, database, strumenti esterni |
| Output | Suggerimenti testuali | Operazioni concrete, come aprire un ticket o aggiornare un record |
| Conseguenze di un errore | Risposta imprecisa | Un'operazione errata incide direttamente sul business |
| Focus della gestione | Qualità delle risposte | Permessi, monitoraggio, approvazione e meccanismi di ripristino |
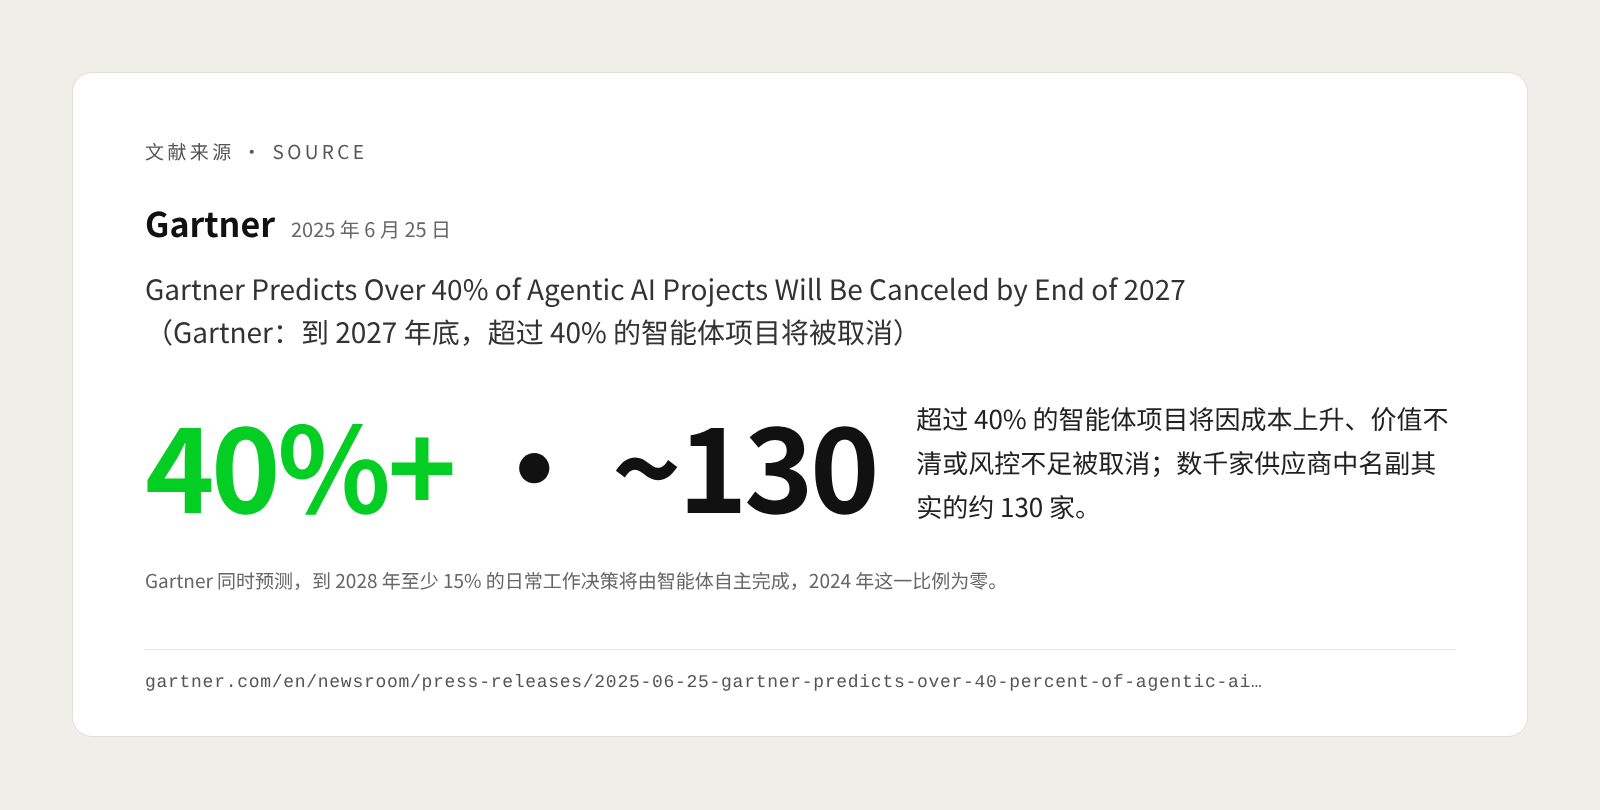
Va notato che non tutti i prodotti che sul mercato si definiscono «agenti» possiedono queste capacità. Gartner chiama «agent washing» la pratica di rimarchiare vecchi prodotti come agenti e stima che, tra le migliaia di fornitori di agenti, solo circa 130 siano davvero tali.
Perché la maggior parte dei progetti di agenti fatica ad arrivare in produzione?
L'interesse per gli agenti è altissimo, ma le aziende che passano dalla sperimentazione alla scala restano poche. Ciò che frena il rilascio degli agenti spesso non è «se sa farlo», ma «se lo fa bene ogni volta e se, quando sbaglia, l'errore viene individuato e corretto».
Diversi studi mostrano questo divario:
- La scalabilità è ancora agli inizi. Dal rapporto McKinsey «The state of AI in 2026» emerge che, tra le grandi aziende con ricavi annui superiori a 1 miliardo di dollari, il 40% usa già gli agenti su larga scala in almeno una funzione, contro il 27% dell'anno precedente; le aziende più piccole restano al 22% (fonte). Gli ambiti in cui la scala è maggiore sono IT, gestione della conoscenza e sviluppo software.
- Molti progetti potrebbero essere cancellati. Gartner prevede che entro la fine del 2027 oltre il 40% dei progetti di agenti sarà cancellato, a causa di costi in aumento, valore di business poco chiaro o controllo dei rischi insufficiente (fonte).
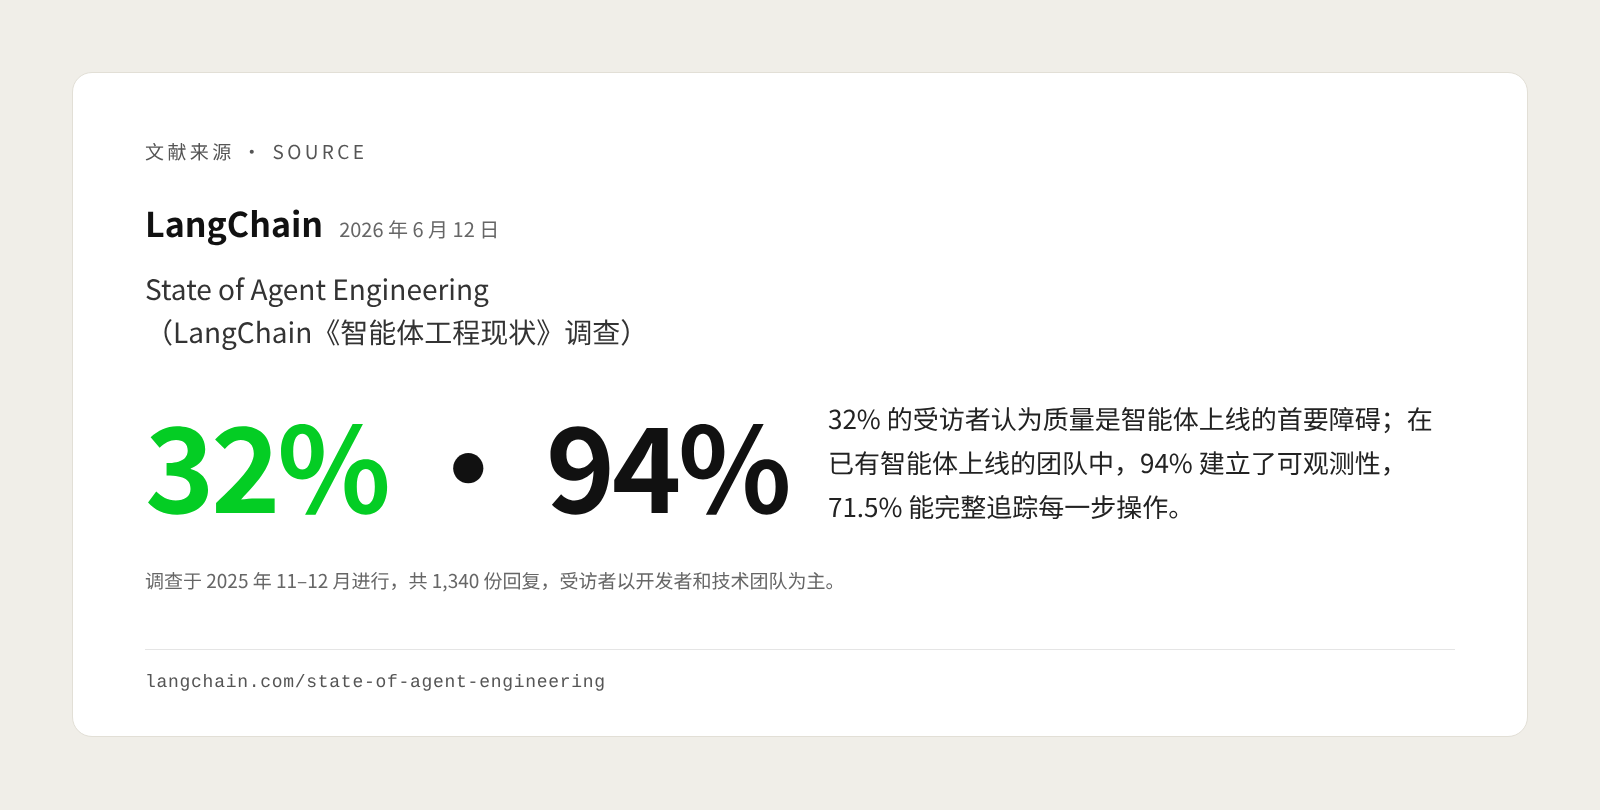
- La qualità è l'ostacolo principale. Nell'indagine «State of Agent Engineering» di LangChain, pubblicata a giugno 2026 e basata su 1.340 professionisti, il 32% indica la qualità come primo ostacolo al rilascio degli agenti, seguita dalla latenza di risposta (20%) (fonte). Gli intervistati sono per lo più sviluppatori e team tecnici, e il 57% dichiara di avere già agenti in produzione, una quota superiore a quella delle aziende nel loro complesso.
Nel complesso, gli agenti restano allo stadio di pilota di solito per tre ragioni:
- L'ambiente di demo è troppo ideale. Nei pilota i dati sono puliti e i compiti semplici; nel business reale compaiono in gran numero eccezioni, richieste ambigue e guasti dei sistemi.
- Gli errori si accumulano. Ogni passaggio dell'agente dipende dal risultato del precedente. Per quanto alta sia l'accuratezza del singolo passaggio, dopo una decina di passaggi il tasso di successo complessivo può calare in modo sensibile.
- Mancano meccanismi di responsabilità. Quando un agente compie un'operazione errata, senza log, limiti di permessi e un piano di ripristino l'azienda fa fatica a individuare il problema e non osa continuare a usarlo.
Per esempio, un agente incaricato di gestire le richieste di rimborso può completare senza problemi dieci casi standard in una demo; ma una volta in produzione, davanti a resi parziali, ordini in valute diverse o richieste fraudolente, se non ci sono revisione umana e un tetto agli importi, un piccolo errore di valutazione può trasformarsi in una perdita economica concreta.
Quali problemi risolvere prima di portare un agente in produzione?
Perché un agente funzioni in modo stabile nel business reale, occorre risolvere in anticipo quattro ambiti: orchestrazione, monitoraggio, gestione del rischio e integrazione dei sistemi. Sono questi quattro a decidere se l'agente sia una «demo che sa fare cose» o un «sistema a cui affidarsi».
Orchestrazione. L'orchestrazione stabilisce in che ordine l'agente opera, quando richiama quale strumento e come si dividono i compiti più agenti. Per attività con processi fissi e rischio elevato, spesso conviene definire i passaggi principali come un flusso deterministico e lasciare al modello solo i punti che richiedono giudizio. Più libertà si dà all'agente, più servono confini rigorosi.
Monitoraggio e osservabilità. L'azienda deve poter vedere ogni passaggio dell'agente: che cosa ha visto, quali strumenti ha richiamato, perché ha preso una certa decisione. Dall'indagine di LangChain risulta che, tra i team con agenti già in produzione, il 94% ha costruito una qualche forma di osservabilità e il 71,5% riesce a tracciare per intero ogni operazione e ogni chiamata a strumenti. Oltre ai log serve una valutazione continua: verificare la qualità con set di test e individuare con controlli manuali a campione i problemi sfuggiti alla valutazione automatica.
Gestione del rischio. Il rischio degli agenti non è solo «rispondere male», ma anche operare oltre i propri poteri, divulgare dati e lasciarsi indurre da istruzioni malevole. Anche l'indagine di McKinsey rileva che le aziende ad alte prestazioni nell'IA sono più propense a prevenire in modo attivo «azioni non autorizzate o non previste». Le pratiche di base includono: privilegio minimo, limiti sull'importo o sul numero di operazioni, approvazione umana per le operazioni sensibili e un «interruttore di emergenza» per fermare l'agente in qualsiasi momento.
Integrazione dei sistemi. Il valore di un agente deriva dai sistemi che può raggiungere. Se le interfacce di ERP, CRM e ticketing sono instabili e i criteri dei dati non sono uniformi, anche le valutazioni dell'agente non saranno affidabili. Nell'integrazione va considerata anche la gestione dei guasti: in caso di timeout dell'interfaccia o di dati mancanti, l'agente deve fermarsi, riprovare o passare la mano a una persona?
La tabella seguente riassume le domande chiave e le pratiche comuni dei quattro ambiti e può servire da checklist pre-rilascio:
| Ambito | Domanda a cui rispondere prima del rilascio | Pratiche comuni |
|---|---|---|
| Orchestrazione | Quali passaggi sono fissi e quali si affidano al giudizio del modello? | Flusso deterministico con autonomia locale, suddivisione dei compiti, ripartizione tra più agenti |
| Monitoraggio | In caso di errore, si può individuare e risalire rapidamente alla causa? | Tracciamento completo, valutazione offline e online, controlli manuali a campione |
| Rischio | Qual è lo scenario peggiore e la perdita è contenibile? | Privilegio minimo, limiti operativi, approvazione umana, interruttore di emergenza |
| Integrazione | Dati e interfacce sono affidabili e che cosa succede in caso di guasto? | Criteri di dati uniformi, interfacce stabili, nuovi tentativi e passaggio a una persona |
La checklist è solo indicativa: i requisiti concreti vanno adeguati al livello di rischio dell'attività.
Come portare un agente in produzione in sicurezza? Guida passo dopo passo
Il modo più prudente per portare un agente in produzione è partire da uno scenario con confini chiari e ampliare gradualmente il perimetro. Prima si fa in modo che faccia bene in un ambito controllato, poi gli si lascia fare di più.
Passo 1: scegli uno scenario con confini chiari. Dai la precedenza ad attività con regole esplicite, grandi volumi ripetitivi e conseguenze degli errori controllabili, come classificazione e smistamento dei ticket, consultazione dello stato degli ordini, riconciliazione tra fatture e ordini. Per ora evita scenari che toccano direttamente il denaro o comportano impegni verso l'esterno.
Passo 2: definisci criteri di successo e gestione dei fallimenti. Prima del rilascio stabilisci gli indicatori da osservare, come tasso di completamento delle attività, tasso di errore, tempo di elaborazione e quota di passaggi a una persona. Scrivi anche con chiarezza in quali casi l'agente deve fermarsi e passare la mano a un operatore.
Passo 3: esegui in «modalità ombra». Lascia che l'agente tratti richieste di business reali, ma solo con suggerimenti, senza eseguire operazioni, e confrontali con il trattamento fatto dalle persone. È la fase in cui scoprire i problemi reali costa meno.
Passo 4: apri su piccola scala con approvazione umana. Quando i risultati della modalità ombra sono in linea con gli obiettivi, lascia che l'agente esegua le operazioni dopo conferma umana, limitando l'ambito a un team, a una regione o a un certo importo.
Passo 5: usa i dati per decidere se ampliare l'autonomia. Monitora in continuo il tasso di rifiuto da parte delle persone e i tipi di errore. Quando un tipo di attività resta stabile a lungo, passalo da «richiede approvazione» a «controllo a campione a posteriori».
Passo 6: trasforma l'esperienza in capacità di piattaforma. Gestione dei permessi, tracciamento dei log, processi di valutazione e meccanismi di approvazione devono diventare infrastruttura comune a tutti gli agenti, non essere ricostruiti per ogni progetto. Così il rilascio del secondo e del terzo agente sarà molto più rapido.
Come ampliare l'autonomia mantenendo il controllo?
L'autonomia non è un interruttore «acceso» o «spento», ma un campo regolabile per livelli. Lo stesso agente può operare in autonomia su attività a basso rischio e limitarsi a dare suggerimenti su quelle ad alto rischio. L'importante è decidere, in base al rischio dell'attività e alle prestazioni effettive dell'agente, a quale livello si trovi per ciascun tipo di attività.
Un modo di classificare molto usato è il seguente:
- Solo suggerimenti. L'agente analizza la situazione e dà un suggerimento; sono le persone a decidere e a eseguire. Adatto ad attività appena rilasciate o ad alto rischio.
- Esecuzione dopo approvazione. L'agente prepara l'operazione e la esegue dopo conferma umana. Adatto ad attività che riguardano denaro, impegni verso i clienti o dati sensibili.
- Esecuzione autonoma con controllo a campione a posteriori. L'agente porta a termine direttamente l'operazione, mentre le persone fanno controlli periodici a campione e gestiscono le eccezioni. Adatto ad attività con prestazioni stabili nel tempo e in cui gli errori sono recuperabili.
- Piena autonomia. L'agente svolge l'attività in modo indipendente entro i confini stabiliti e avvisa le persone solo quando scatta un allarme. Adatto solo ad attività a basso rischio, reversibili e con regole molto chiare.
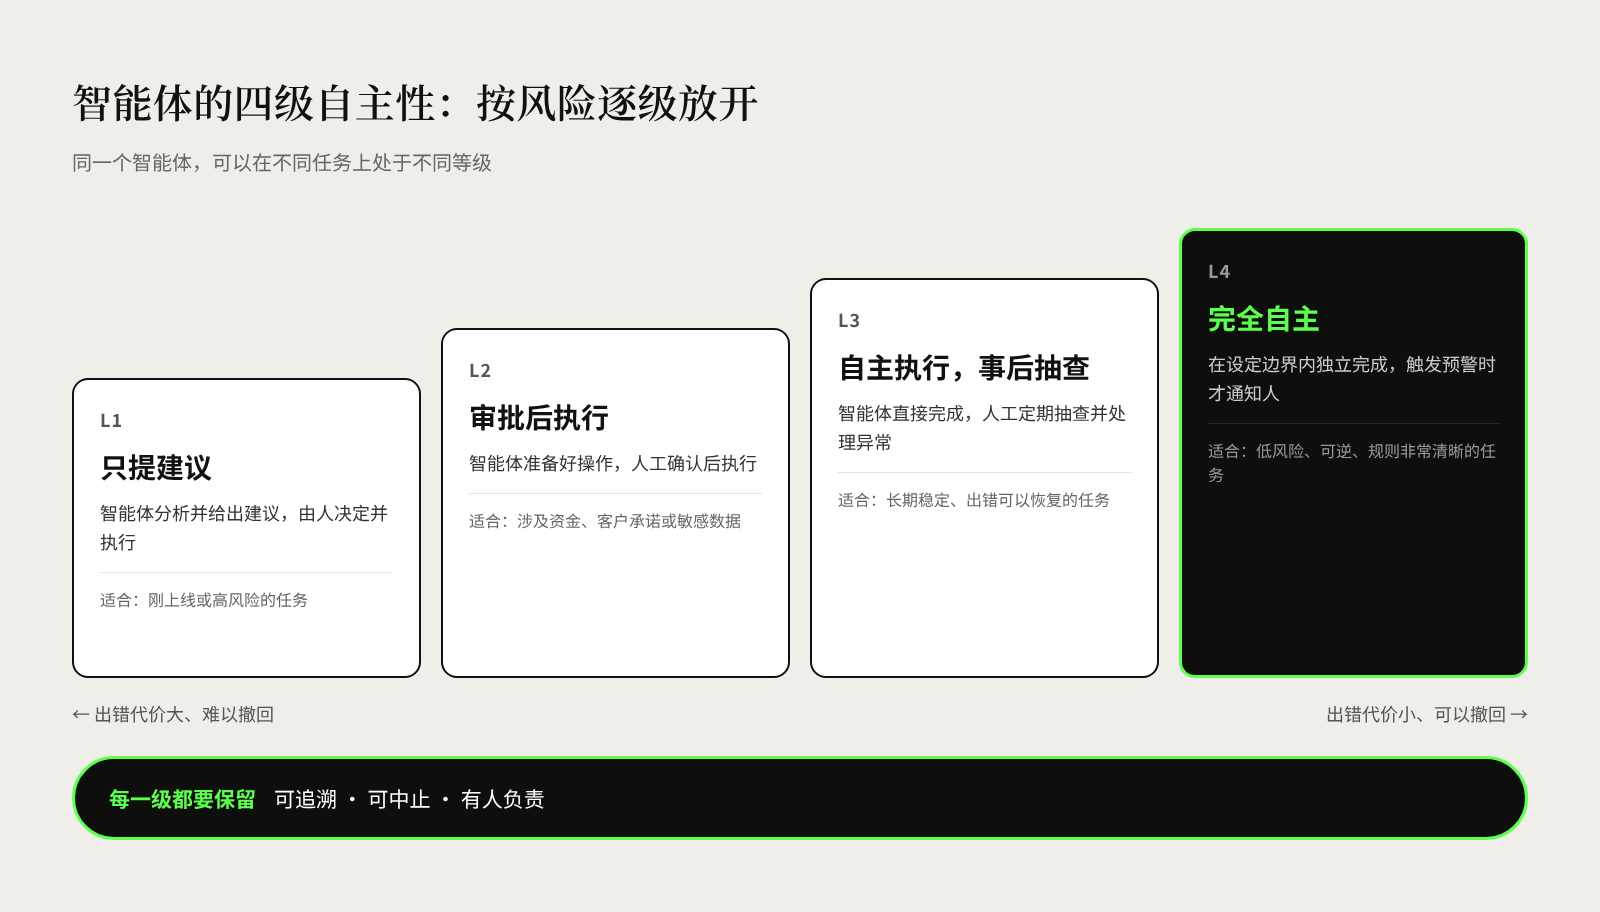
Per decidere a quale livello collocare un tipo di attività, si possono porre due domande: quanto costa un errore? Dopo un errore, è possibile tornare indietro? Per esempio, sbagliare l'etichetta di un ticket costa poco e si può correggere in qualsiasi momento, quindi si presta a un'autonomia più elevata; rimborsare un cliente o modificare le clausole di un contratto, invece, costa molto ed è difficile da annullare, e perciò deve mantenere l'approvazione umana.
A qualunque livello, vanno mantenuti tre strumenti di controllo fondamentali:
- Tracciabilità. Ogni operazione è registrata e si può spiegare che cosa ha fatto l'agente e perché.
- Interrompibilità. In caso di anomalie si può fermare subito l'agente o riportarlo a un livello di autonomia inferiore.
- Un responsabile. Ogni agente ha un responsabile di business ben definito, che risponde dei suoi risultati. A essere autonomo è l'agente, a rispondere è sempre una persona.
Domande frequenti sugli agenti IA in produzione
Gli agenti sono adatti alle PMI? Sì, ma bisogna partire da un processo con confini chiari e grandi volumi ripetitivi, come la consultazione degli ordini o la riconciliazione dei documenti. Prima si convalida il valore su uno scenario, poi si pensa a estendere: è più prudente che costruire fin dall'inizio un complesso sistema multi-agente.
Che cosa fare se l'agente sbaglia? Per prima cosa sospendilo o abbassane il livello di autonomia, poi individua tramite i log il passaggio in cui ha sbagliato. Dopo la correzione, aggiungi il caso al set di test e verifica che lo stesso problema non si ripresenti.
Bisogna per forza sviluppare un agente in proprio? Non necessariamente. Molti software gestionali includono già funzioni di agente. Nella scelta occorre saper riconoscere l'«agent washing»: verifica che il prodotto sia davvero in grado di pianificare i passaggi, richiamare sistemi e offrire controllo dei permessi e registro delle operazioni.
Gli agenti sostituiranno i dipendenti? Più spesso gli agenti si fanno carico dei passaggi ripetitivi e con regole chiare del processo. Il ruolo delle persone si sposterà sempre più verso approvazione, gestione delle eccezioni e responsabilità sui risultati.
Riferimenti
- The state of AI in 2026: On the road to ROI, McKinsey, agosto 2026
- Gartner Predicts Over 40% of Agentic AI Projects Will Be Canceled by End of 2027, Gartner, giugno 2025
- State of Agent Engineering, LangChain, giugno 2026